
Firma, której systemy uczestniczą w obsłudze milionów płatności, potwierdziła cyberatak. Nieuprawnione osoby uzyskały dostęp do infrastruktury Autopay oraz części danych dotyczących przetworzonych transakcji. Spółka zapewnia, że zablokowała intruzów, ale nie może wykluczyć skopiowania informacji. Problem jest poważniejszy, niż mogłoby wynikać z krótkiego komunikatu. Chodzi bowiem nie tylko o bezpieczeństwo pieniędzy, lecz także o informacje dotyczące naszych zakupów, rachunków i codziennych płatności.
Włamanie, które rodzi więcej pytań niż odpowiedzi
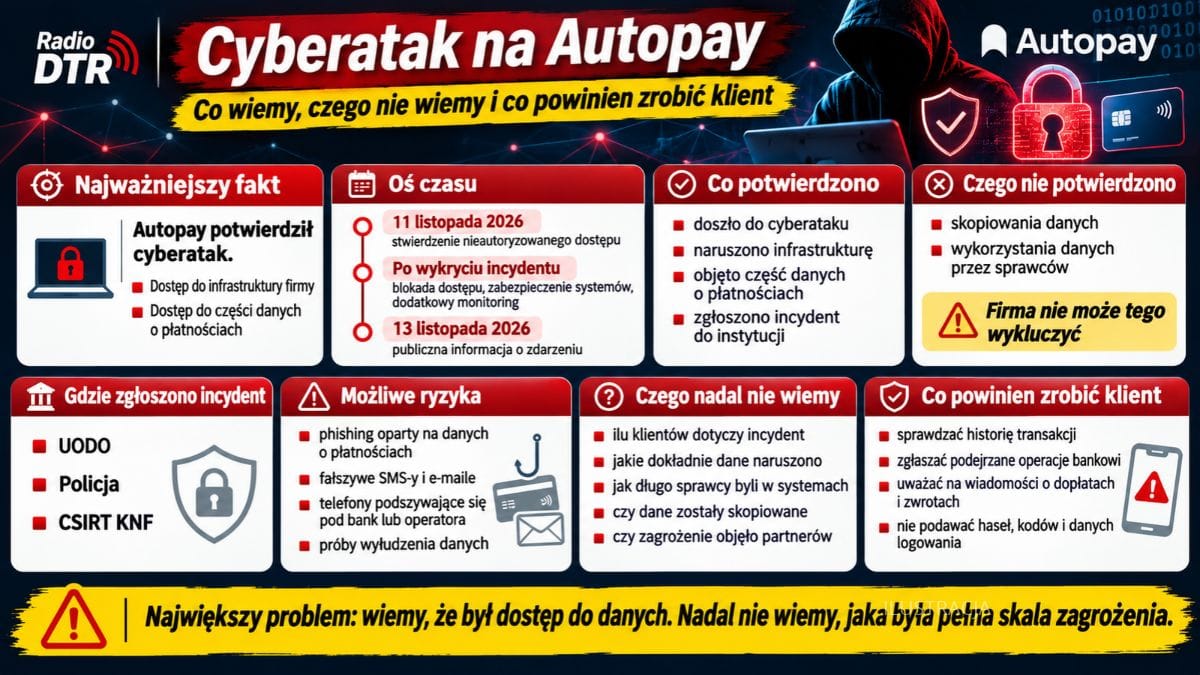
11 listopada 2026 roku Autopay S.A., wcześniej działająca pod nazwą Blue Media, stwierdziła nieautoryzowany dostęp do swojej infrastruktury informatycznej. Według komunikatu spółki naruszenie objęło również część danych dotyczących płatności przetwarzanych przez operatora.
Firma poinformowała, że niezwłocznie zablokowała nieuprawniony dostęp, zabezpieczyła systemy i wdrożyła dodatkowe mechanizmy monitorowania. Zawiadomiono Prezesa Urzędu Ochrony Danych Osobowych, policję oraz zespół reagowania na incydenty bezpieczeństwa działający przy Komisji Nadzoru Finansowego.
Najważniejsze zdanie komunikatu dotyczy jednak tego, czego spółka nadal nie potrafi jednoznacznie ustalić.
Autopay nie potwierdził skopiowania ani wykorzystania danych, ale jednocześnie nie wyklucza takiej możliwości.
To zasadnicza różnica. Brak dowodów na kradzież informacji nie oznacza jeszcze, że dane pozostały bezpieczne.
Operator, którego możemy nawet nie znać
Autopay nie jest niewielkim serwisem internetowym. To krajowa instytucja płatnicza nadzorowana przez KNF, obsługująca rozwiązania wykorzystywane przez przedsiębiorców i konsumentów.
Z jej usług można korzystać podczas zakupów internetowych, opłacania rachunków za energię, gaz czy telekomunikację, regulowania należności za autostrady oraz realizowania płatności automatycznych.
Dla przeciętnego użytkownika operator często pozostaje niemal niewidoczny.
Kupujemy towar w sklepie, opłacamy fakturę albo przejazd autostradą. Widzimy nazwę sprzedawcy lub usługodawcy, ale nie zawsze zwracamy uwagę na instytucję odpowiedzialną za obsługę transakcji.
I właśnie tutaj pojawia się pierwszy problem.
Ilu klientów może dotyczyć cyberatak? Ilu przedsiębiorców korzystających z infrastruktury operatora powinno sprawdzić własne zabezpieczenia? Jakie informacje rzeczywiście znalazły się w zasięgu napastników?
Na te pytania publiczny komunikat nie daje precyzyjnej odpowiedzi.
Czy historia płatności jest równie cenna jak pieniądze?
Wyobraźmy sobie sytuację, w której przestępca nie zdobywa dostępu do rachunku bankowego, ale poznaje historię określonych transakcji.
Wie, kiedy zapłaciliśmy rachunek, jaką kwotę przelaliśmy i z jakiej usługi korzystaliśmy.
Takie informacje mogą stać się podstawą niezwykle przekonującego oszustwa.
Przychodzi wiadomość dotycząca konkretnej płatności. Zawiera rzeczywistą kwotę, datę operacji i nazwę usługodawcy. Nadawca informuje o konieczności ponownej autoryzacji albo rzekomym zwrocie pieniędzy.
Odbiorca może uznać wiadomość za wiarygodną właśnie dlatego, że szczegóły się zgadzają.
To mechanizm ukierunkowanego phishingu, czyli oszustwa wykorzystującego informacje o konkretnej osobie lub transakcji.
Nie ma obecnie potwierdzenia, że dane z Autopay zostały wykorzystane w taki sposób. Jest to jednak realny scenariusz zagrożenia, który należy uwzględnić przy ocenie konsekwencji incydentu.
Dane o transakcjach nie muszą pozwalać na bezpośrednią kradzież pieniędzy, aby stanowiły cenny materiał dla przestępców.
Czy zaatakowano tylko jeden system?
Autopay oferuje znacznie więcej niż prostą bramkę płatniczą. W swojej działalności wykorzystuje również rozwiązania związane z automatyzacją płatności, obsługą kart oraz weryfikacją klientów.
To nie oznacza, że wszystkie te usługi zostały naruszone.
Powstaje jednak pytanie o architekturę bezpieczeństwa operatora.
Czy zaatakowane środowisko było skutecznie odseparowane od pozostałych systemów? Czy napastnicy uzyskali dostęp wyłącznie do określonych danych transakcyjnych, czy również do narzędzi administracyjnych? Czy zagrożone mogły być klucze dostępowe wykorzystywane przez partnerów biznesowych?
W przypadku infrastruktury płatniczej znaczenie ma nie tylko możliwość odczytania informacji. Równie istotne jest ustalenie, czy intruz mógł cokolwiek zmienić: dane odbiorcy, identyfikatory transakcji, konfigurację usług lub uprawnienia użytkowników.
Nie mamy dowodów, że doszło do takich działań. Nie znamy jednak również pełnego zakresu uprawnień uzyskanych przez sprawców.
Dopóki ta kwestia nie zostanie wyjaśniona, obraz incydentu pozostaje niepełny.
Czy hakerzy byli w systemie dłużej?
Autopay wskazuje 11 listopada jako dzień stwierdzenia naruszenia.
Nie oznacza to automatycznie, że właśnie tego dnia rozpoczął się atak.
W cyberbezpieczeństwie czas pomiędzy pierwszym uzyskaniem dostępu a wykryciem intruza ma ogromne znaczenie. Napastnik może przez pewien okres analizować infrastrukturę, rozpoznawać uprawnienia i sprawdzać dostępne zasoby.
Dlatego ważna jest nie tylko data wykrycia incydentu, lecz również ustalenie, kiedy nastąpiło pierwsze nieuprawnione wejście i jak długo mogło trwać.
Spółka nie przedstawiła dotychczas publicznej, szczegółowej chronologii zdarzenia.
Nie znamy również potwierdzonej tożsamości sprawców ani pełnego mechanizmu włamania.
Przypisywanie ataku określonej grupie przestępczej, obcemu państwu czy skoordynowanej kampanii byłoby na tym etapie nieuprawnione.
KNF, UODO i pytanie o odpowiedzialność
Autopay działa na regulowanym rynku finansowym. Oznacza to obowiązki dotyczące ochrony danych, bezpieczeństwa systemów i zarządzania ryzykiem operacyjnym.
Od stycznia 2025 roku sektor finansowy podlega również unijnym przepisom DORA, ustanawiającym wymagania dotyczące cyfrowej odporności operacyjnej.
W przypadku poważnych incydentów przepisy przewidują ich klasyfikowanie, raportowanie i dokumentowanie skutków.
Osobną kwestią pozostaje RODO, w tym obowiązek zgłoszenia naruszenia danych osobowych organowi nadzorczemu w odpowiednich okolicznościach oraz informowania osób narażonych na wysokie ryzyko.
Samo zawiadomienie instytucji nie przesądza jeszcze, czy wszystkie procedury zostały prawidłowo przeprowadzone.
Nie ma obecnie podstaw, aby zarzucać Autopay naruszenie tych obowiązków. Zasadne jest natomiast pytanie, jak zakwalifikowano incydent, ilu klientów objęto indywidualnym powiadomieniem oraz jakie działania nadzorcze zostaną podjęte.
Istotne będzie również ustalenie, czy spółka przeprowadzi niezależny audyt bezpieczeństwa i czy przedstawi klientom jego najważniejsze wnioski.
Co powinien zrobić klient?
Autopay zaleca regularne sprawdzanie historii transakcji oraz niezwłoczne zgłaszanie bankowi operacji, których użytkownik nie rozpoznaje.
To rozsądna rekomendacja.
Warto również uruchomić powiadomienia o operacjach na rachunku i zachować szczególną ostrożność wobec wiadomości odnoszących się do cyberataku.
Przestępcy mogą wykorzystać samo zainteresowanie incydentem, rozsyłając fałszywe komunikaty o konieczności zabezpieczenia konta, aktualizacji danych karty czy odbioru zwrotu środków.
Nie należy podawać przez telefon kodów BLIK, haseł ani danych do logowania. Każdą podejrzaną wiadomość najlepiej zweryfikować, samodzielnie otwierając oficjalną stronę banku lub usługodawcy.
Na podstawie obecnych informacji nie ma uzasadnienia dla powszechnego zastrzegania kart płatniczych przez wszystkich klientów Autopay.
Jeżeli jednak pojawi się nieautoryzowana operacja, należy niezwłocznie zawiadomić bank i zastosować wskazane przez niego środki ochronne.
Najważniejsze jest to, czego jeszcze nie wiemy
Cyberatak na operatora płatności nie musi kończyć się kradzieżą pieniędzy, aby był poważnym zdarzeniem.
Współczesna infrastruktura finansowa gromadzi ogromne ilości informacji o codziennym życiu obywateli. Ich ochrona jest równie istotna jak zabezpieczenie samych transakcji.
W przypadku Autopay wiemy już, że doszło do nieuprawnionego dostępu do infrastruktury oraz części danych związanych z płatnościami.
Nie wiemy natomiast, ile osób mogło zostać dotkniętych incydentem, jak długo napastnicy pozostawali w systemach, jakie dokładnie informacje mogli odczytać i czy udało im się je skopiować.
To nie są szczegóły techniczne interesujące wyłącznie informatyków.
To pytania o bezpieczeństwo klientów i odpowiedzialność instytucji, której powierzono obsługę ich pieniędzy oraz informacji o transakcjach.
Autopay poinformował, że zablokował nieuprawniony dostęp. Teraz potrzebne są odpowiedzi, które pozwolą ocenić nie tylko to, czy atak został zatrzymany, lecz również jakie pozostawił po sobie konsekwencje.
Bo w cyfrowych finansach zaufanie nie powinno opierać się wyłącznie na zapewnieniu, że sytuacja została opanowana. Powinno wynikać z możliwości zweryfikowania, co rzeczywiście się wydarzyło.
Radio DTR będzie analizować kolejne informacje dotyczące incydentu, w szczególności zakres naruszenia danych, bezpieczeństwo klientów oraz ustalenia właściwych organów nadzorczych.