
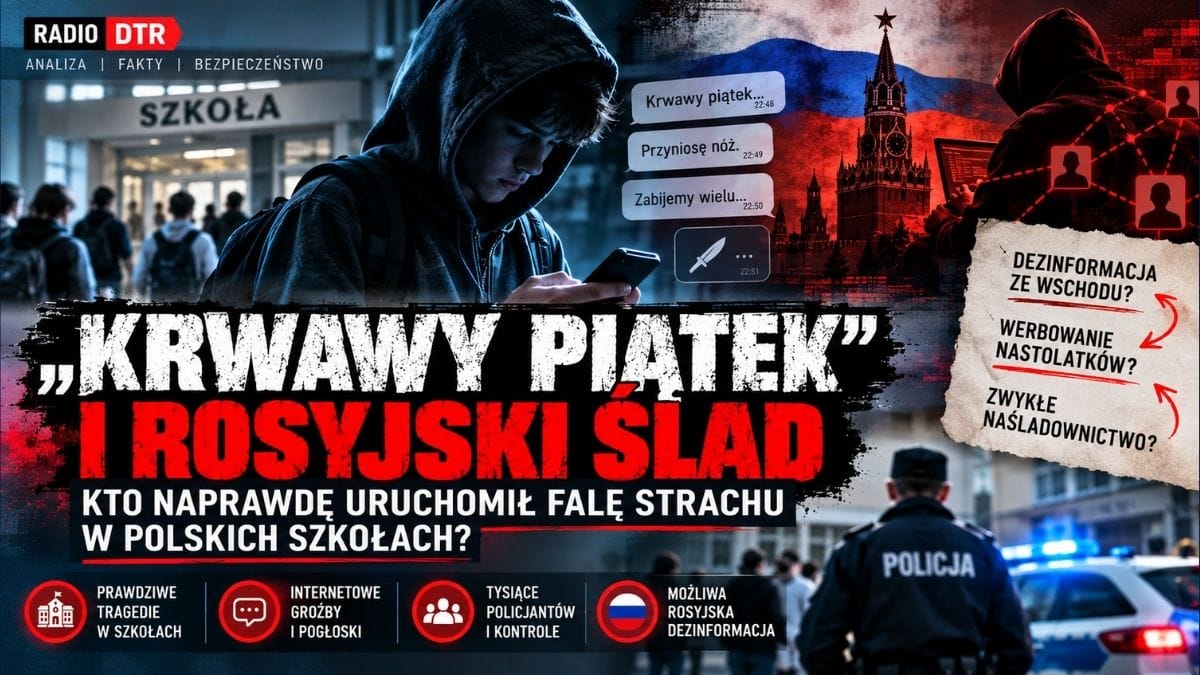
Najpierw były prawdziwe tragedie. Później internetowe groźby, ostrzeżenia rozsyłane przez rodziców, policyjne patrole i strach, który ogarnął szkoły w całej Polsce. Teraz przedstawiciele rządu wskazują na możliwość rosyjskiej ingerencji informacyjnej. Czy ktoś celowo podsycał panikę, czy wystarczyło kilka wiadomości, aby uruchomić mechanizm, nad którym nikt nie miał już kontroli?
Strach nie potrzebował dowodów, żeby zacząć działać
Wystarczyła wiadomość na telefonie. Ostrzeżenie przesłane przez znajomego, zrzut ekranu z grupy rodziców, informacja o zagrożeniu w szkole. Czasem bez wskazania źródła, czasem z zapewnieniem, że wiadomość pochodzi od kogoś, kto „wie więcej”.
Tak rozprzestrzeniają się informacje, których odbiorcy nie mają możliwości natychmiast zweryfikować. W zwykłych okolicznościach część z nich zostałaby zignorowana. Ale nie wtedy, gdy wcześniej naprawdę doszło do przemocy.
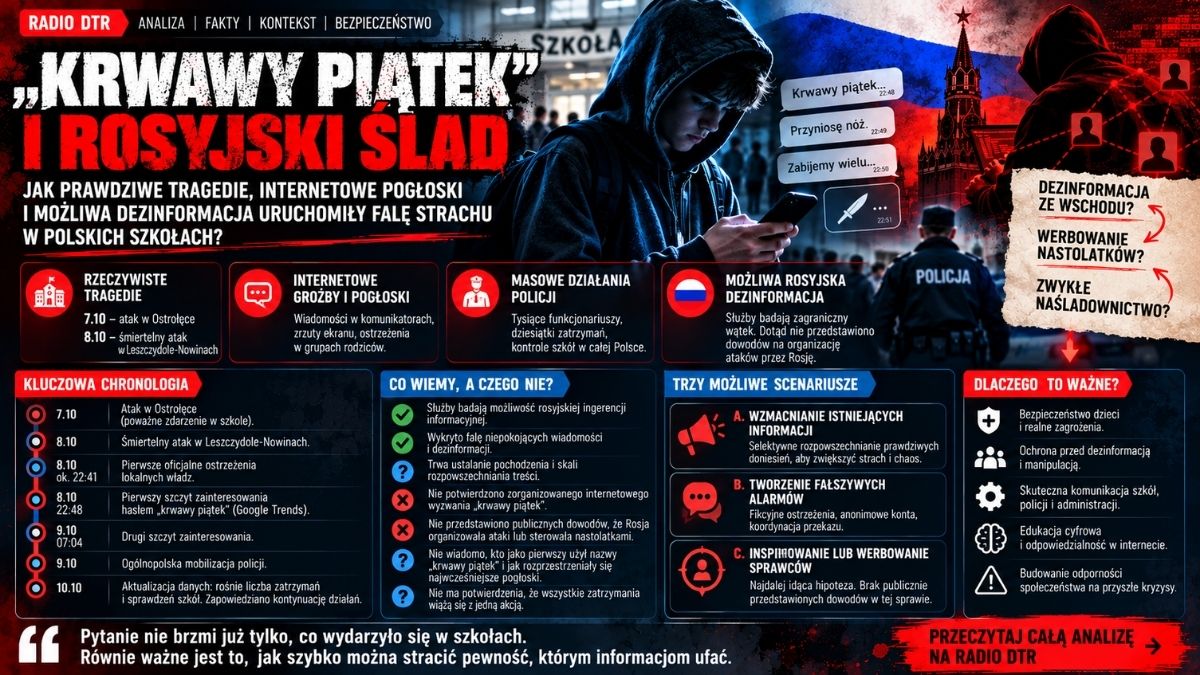
7 i 8 października 2026 roku Polską wstrząsnęły doniesienia o poważnych atakach w placówkach oświatowych, między innymi w Ostrołęce i Leszczydole-Nowinach. Te wydarzenia stworzyły szczególnie trudny kontekst dla późniejszych wiadomości o rzekomo planowanych kolejnych atakach.
W piątek 9 października policja prowadziła działania w szkołach na ogromną skalę. Sprawdzano zgłoszenia, kontrolowano placówki i reagowano na internetowe groźby. Zatrzymywano nieletnich, którzy publikowali niepokojące komunikaty.
Część tłumaczyła później, że miały to być żarty.
Jednak dla rodzica, który rano wysyłał dziecko do szkoły, różnica między głupim żartem a rzeczywistą zapowiedzią przemocy nie była możliwa do ustalenia na podstawie ekranu telefonu.
I właśnie w tym miejscu zaczyna się najważniejsza część całej historii.
Ministerstwo wskazuje na Wschód. Ale co to właściwie oznacza?
9 października minister obrony narodowej Władysław Kosiniak-Kamysz poinformował, że służby zajmują się również możliwą zagraniczną dezinformacją dotyczącą wydarzeń w szkołach.
Zwrócił uwagę na działania w internecie, które mogły być nastawione na wywołanie paniki. Wskazał przy tym na aktywność podmiotów ze Wschodu oraz zaangażowanie służb i wojskowych struktur odpowiedzialnych za cyberbezpieczeństwo.
Następnego dnia minister koordynator służb specjalnych Tomasz Siemoniak potwierdził, że badana jest możliwość zagranicznej ingerencji. Zwrócił uwagę na znany mechanizm wykorzystywania przez Rosję wydarzeń budzących silne emocje społeczne.
Jednocześnie zastrzegł, że oskarżenia muszą być poprzedzone dowodami.
To rozróżnienie jest fundamentalne.
Badanie rosyjskiego wątku nie oznacza jeszcze, że rosyjskie służby zorganizowały „krwawy piątek”. Nie oznacza również, że kierowały działaniami nastolatków zatrzymanych za groźby.
Na podstawie publicznie przedstawionych informacji można powiedzieć, że polskie służby analizują możliwość wykorzystania kryzysu przez zagraniczne podmioty. Nie można natomiast przypisać im odpowiedzialności za konkretne ataki bez dalszych ustaleń.
Nie trzeba wywołać tragedii, żeby wykorzystać jej skutki
To jeden z najmniej oczywistych mechanizmów współczesnej dezinformacji.
Wyobraźmy sobie sytuację, w której dochodzi do rzeczywistego aktu przemocy. Informacja jest prawdziwa. Policja prowadzi dochodzenie. Media opisują wydarzenia. Ludzie są poruszeni.
W tym momencie ktoś zaczyna rozpowszechniać wiadomości sugerujące, że podobnych zdarzeń będzie więcej.
Nie musi nawet wymyślać całkowicie fikcyjnej historii. Wystarczy wybrać najbardziej niepokojące fakty, połączyć je z niesprawdzonymi doniesieniami i nadać całości pozory szerszego planu.
Jedna wiadomość mówi o zagrożeniu w konkretnej szkole. Druga sugeruje, że problem dotyczy całego miasta. Trzecia ostrzega przed ogólnopolską akcją.
Z pojedynczych informacji zaczyna powstawać opowieść o skoordynowanym niebezpieczeństwie.
Taki mechanizm nie wymaga, aby każdy uczestnik rozpowszechniania wiadomości działał świadomie. Przeciwnie — największy zasięg może powstać wtedy, gdy ludzie przekazują informacje w dobrej wierze, chcąc ostrzec innych.
Rodzic wysyłający wiadomość kolejnemu rodzicowi nie musi uczestniczyć w żadnej operacji dezinformacyjnej. Może po prostu obawiać się o własne dziecko.
Jeżeli jednak ktoś celowo uruchomił lub wzmacniał taki przekaz, zwykła troska staje się narzędziem jego rozpowszechniania.
To możliwy scenariusz, który warto badać w przypadku „krwawego piątku”. Nie jest to jednak dowód, że właśnie tak przebiegały wydarzenia.
„Krwawy piątek” — nazwa, która zaczęła żyć własnym życiem
Samo określenie „krwawy piątek” miało ogromne znaczenie.
Jest krótkie, łatwe do zapamiętania i budzi natychmiastowe skojarzenia z przemocą. Przede wszystkim sugeruje, że niebezpieczeństwo zostało zaplanowane na konkretny dzień.
A przecież to właśnie istnienie jednego, zorganizowanego internetowego wyzwania nie zostało potwierdzone w pierwszych komunikatach policji.
Powstał więc paradoks.
Ludzie obawiali się akcji, której rzeczywistego organizatora nie ustalono. Jednocześnie działania podjęte z powodu tych obaw były jak najbardziej realne.
Szkoły informowały rodziców. Policjanci pojawiali się przy placówkach. Funkcjonariusze sprawdzali zgłoszenia. Rodziny podejmowały decyzje dotyczące obecności dzieci na lekcjach.
Nazwa nie musiała opisywać rzeczywistego planu, aby wywołać rzeczywiste konsekwencje.
Warto przy tym pamiętać, że internetowe zainteresowanie określonym hasłem nie dowodzi, kto je wymyślił. Nawet bardzo szybki wzrost liczby wyszukiwań pokazuje przede wszystkim, że ludzie zaczęli szukać informacji.
Nie mówi natomiast, czy za rozprzestrzenianiem wiadomości stała spontaniczna reakcja społeczeństwa, zorganizowana grupa czy zagraniczny operator.
Czy Rosja mogła wykorzystać tę sytuację?
Takiej możliwości nie można wykluczyć. Jest ona zgodna z rozpoznawanymi od lat mechanizmami operacji wpływu, których celem bywa osłabianie zaufania społecznego, wzmacnianie podziałów i budowanie obrazu państwa niezdolnego do zapewnienia bezpieczeństwa.
Ale istnieje zasadnicza różnica między opisem znanej metody a udowodnieniem jej zastosowania w konkretnej sprawie.
Rosyjska operacja informacyjna mogłaby polegać na wzmacnianiu prawdziwych wiadomości o przemocy, rozpowszechnianiu fałszywych ostrzeżeń albo wykorzystywaniu anonimowych kont do zwiększania zasięgu niepokojących treści.
Nie musiałaby mieć nic wspólnego z organizowaniem rzeczywistych ataków.
To szczególnie ważne, ponieważ w publicznej dyskusji łatwo połączyć kilka różnych zjawisk w jedno oskarżenie.
Jeżeli rosyjskie kanały informacyjne wykorzystują wiadomości o polskich szkołach do przedstawiania Polski jako kraju pogrążonego w chaosie, mamy do czynienia z propagandowym wykorzystaniem wydarzeń.
Jeżeli natomiast ktoś tworzy fałszywe komunikaty, koordynuje ich rozpowszechnianie i świadomie wywołuje alarmy, mówimy o bardziej bezpośredniej operacji dezinformacyjnej.
Jeszcze czymś innym byłoby werbowanie osób do dokonywania aktów przemocy.
Tych trzech sytuacji nie wolno utożsamiać.
Do każdej potrzebne są odrębne dowody.
Nastolatkowie, groźby i niebezpieczne naśladownictwo
Wśród interwencji na Dolnym Śląsku znalazły się przypadki nastolatków publikujących wiadomości o przemocy, grożących innym uczniom lub przedstawiających niepokojące materiały.
We Wrocławiu 16-latek wykorzystał sztuczną inteligencję do przerobienia zdjęcia, na którym wyglądał, jakby trzymał nóż. W innych miejscowościach policja reagowała na groźby zamieszczane w komunikatorach i zamkniętych grupach.
Niektóre osoby twierdziły później, że nie zamierzały nikogo skrzywdzić.
Nie zmienia to faktu, że tego rodzaju zachowania wymagają reakcji.
Trzeba jednak postawić pytanie: czy wszyscy ci nastolatkowie uczestniczyli w jednej akcji?
Dotychczas nie przedstawiono publicznych dowodów pozwalających na taki wniosek.
Możliwym wyjaśnieniem części zdarzeń jest naśladownictwo. Gdy określony temat staje się powszechnie znany, niektóre osoby próbują zwrócić na siebie uwagę, prowokując otoczenie lub publikując coraz bardziej drastyczne treści.
Nie musi to wynikać z udziału w zorganizowanej grupie.
Nie oznacza również, że każda groźba jest niewinnym żartem.
Właśnie dlatego policja musi traktować takie zgłoszenia poważnie, nawet jeżeli część później okazuje się pozbawiona rzeczywistego planu działania.
Dlaczego policja sprawdzała tysiące szkół?
Skala działań policji może robić wrażenie. W piątkowych komunikatach informowano o zaangażowaniu ponad 24 tysięcy funkcjonariuszy, dziesiątkach zatrzymanych oraz sprawdzeniu ogromnej liczby placówek.
W kolejnych informacjach liczba zatrzymanych wzrosła.
Takie dane pokazują przede wszystkim skalę mobilizacji państwa. Nie są automatycznie miarą liczby rzeczywistych zamachów ani potwierdzonych planów przemocy.
To istotna różnica.
Jeżeli policja otrzymuje wiele zgłoszeń dotyczących bezpieczeństwa dzieci, musi je weryfikować. Brak interwencji mógłby mieć tragiczne konsekwencje.
Z drugiej strony masowe działania służb mogą zwiększać społeczne przekonanie, że zagrożenie jest powszechne.
Nie oznacza to, że policja powinna zrezygnować z kontroli. Oznacza natomiast, że komunikacja o takich działaniach powinna bardzo precyzyjnie wyjaśniać, co zostało potwierdzone, co jest sprawdzane, a co okazało się fałszywym alarmem.
Liczba policyjnych interwencji nie jest równoznaczna z liczbą sprawców planujących przemoc.
Największy problem: jak odróżnić ostrzeżenie od manipulacji?
Rodzic, nauczyciel czy uczeń nie dysponuje narzędziami służb specjalnych. Nie może sprawdzić pochodzenia anonimowego konta ani ustalić, czy zrzut ekranu został spreparowany.
Dlatego najważniejszym elementem bezpieczeństwa informacyjnego jest wiarygodny i szybki obieg komunikatów.
Szkoła powinna wiedzieć, kto odpowiada za przekazywanie informacji rodzicom. Rodzice powinni otrzymywać jasne wiadomości o tym, czy zagrożenie zostało potwierdzone, czy trwa jego weryfikacja.
Policja i administracja publiczna muszą natomiast rozdzielać informacje o konkretnych incydentach od ogólnych ostrzeżeń.
Nie chodzi o uspokajanie społeczeństwa za wszelką cenę. Chodzi o ograniczenie sytuacji, w której brak wiedzy zastępują domysły.
Szczególnie niebezpieczne jest przekazywanie niezweryfikowanych wiadomości z dopiskiem, że pochodzą od policjanta, nauczyciela lub osoby zatrudnionej w służbach.
Taki komunikat może sprawiać wrażenie wiarygodnego nawet wtedy, gdy jego źródła nie sposób ustalić.
Czy państwo jest przygotowane na podobny kryzys?
Wydarzenia z października pokazują, że bezpieczeństwo szkoły nie kończy się na zamkniętych drzwiach, monitoringu i obecności policjanta.
Istnieje również bezpieczeństwo informacyjne.
Obejmuje ono sposób reagowania na groźby, szybkość przekazywania komunikatów, współpracę szkół z policją oraz umiejętność odróżniania prawdziwego zagrożenia od celowo rozpowszechnianej plotki.
Potrzebne są procedury, które pozwalają działać szybko, ale nie zamieniają każdej niepotwierdzonej wiadomości w ogólnopolski alarm.
Ważne jest także przygotowanie uczniów do rozumienia konsekwencji internetowych gróźb. Publikacja wiadomości o planowanym ataku nie staje się nieszkodliwa tylko dlatego, że autor po zatrzymaniu nazywa ją żartem.
Jednocześnie odpowiedzią na problem nie może być wyłącznie zaostrzanie kontroli internetu.
Trzeba wiedzieć, jakie rozwiązania rzeczywiście ograniczają zagrożenie, a jakie jedynie tworzą wrażenie zdecydowanego działania.
Rosyjski ślad czy polska panika? To może być fałszywa alternatywa
Pytanie postawione w taki sposób sugeruje, że możliwe jest tylko jedno wyjaśnienie.
Tymczasem rzeczywistość może być znacznie bardziej złożona.
Prawdziwe ataki mogły wywołać autentyczny strach. Internetowe pogłoski mogły go spotęgować. Niektórzy nastolatkowie mogli zacząć naśladować niebezpieczne zachowania. Zagraniczne podmioty mogły natomiast próbować wykorzystać sytuację do własnych celów.
Wszystkie te procesy mogły występować równolegle.
Nie mamy jednak podstaw, aby bez dowodów uznać, że zostały zaplanowane przez jednego organizatora.
Dlatego najważniejszym zadaniem służb nie jest samo stwierdzenie, że Rosja prowadzi operacje dezinformacyjne. To wiadomo od dawna.
W tej konkretnej sprawie trzeba ustalić, czy wykryto powiązane konta, skoordynowane publikacje, zagraniczną infrastrukturę albo inne ślady świadczące o celowym wywoływaniu paniki.
Dopiero takie informacje pozwolą ocenić rzeczywistą skalę ingerencji.
Najważniejsze pytanie pozostaje bez odpowiedzi
W ciągu kilkudziesięciu godzin niepokój związany z konkretnymi tragediami przerodził się w ogólnopolską mobilizację służb i strach tysięcy rodzin.
To wydarzyło się naprawdę.
Nie wiemy natomiast, kto jako pierwszy nadał pogłoskom o kolejnych atakach wspólną nazwę, jak rozprzestrzeniały się najwcześniejsze wiadomości i czy ktoś świadomie koordynował ich publikowanie.
Nie wiemy również, czy ewentualna zagraniczna ingerencja miała istotny wpływ na zachowanie uczniów, rodziców i szkół.
Ministerialne wypowiedzi otwierają nowy kierunek dochodzenia. Nie zamykają go.
W interesie publicznym jest ustalenie nie tylko tego, kto publikował groźby, lecz także tego, kto rozpowszechniał niesprawdzone ostrzeżenia i czy robił to świadomie.
Bo jeśli ktoś potrafi doprowadzić do sytuacji, w której tysiące rodzin boją się wysłać dzieci do szkoły, nie organizując ani jednego ataku, to państwo ma problem wykraczający daleko poza bezpieczeństwo jednej placówki.
Najbardziej niepokojące w tej historii jest nie tylko to, co wydarzyło się w szkołach. Równie ważne jest to, jak szybko społeczeństwo może stracić pewność, którym informacjom powinno ufać. Czytaj dalej Wybraliśmy teksty, które naturalnie prowadzą czytelnika dalej.Ten temat ma ciąg dalszy