Ministerstwo Finansów uspokaja: Krajowy System e-Faktur nie został naruszony. To dobra wiadomość, ale tylko część historii. Włamanie do Fakturowni mogło ujawnić dane użytkowników, ich kontrahentów, rachunki bankowe, informacje o płatnościach, starsze faktury, a także elementy techniczne związane z dostępem do systemu. Najbardziej niepokojące jest jednak coś innego: ofiarą wycieku może być przedsiębiorca, który nigdy nie założył konta w Fakturowni. Incydent pokazuje też słaby punkt cyfryzacji gospodarki – wystarczy skutecznie zaatakować jednego dużego pośrednika, aby dostać się do danych tysięcy czy setek tysięcy innych podmiotów.
Na pierwszy rzut oka komunikat Ministerstwa Finansów brzmi uspokajająco.
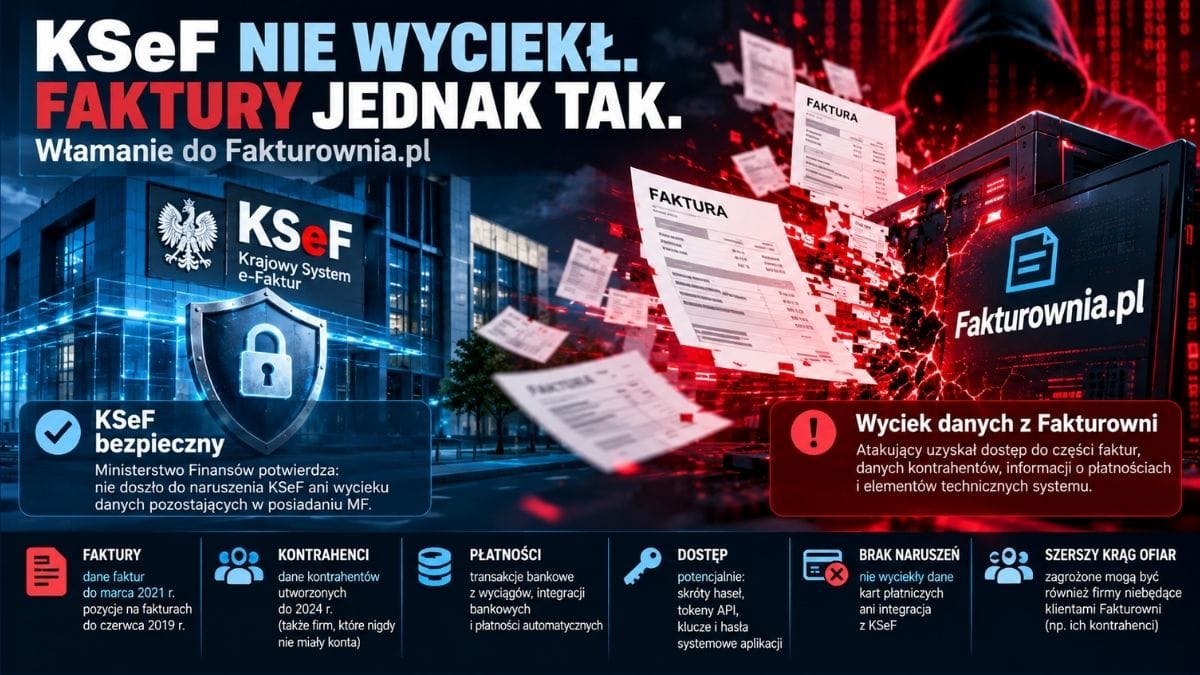
W związku z informacjami o wycieku danych z Fakturowni resort poinformował, że zdarzenie nie dotyczy danych przechowywanych w Krajowym Systemie e-Faktur. Według MF przeprowadzona weryfikacja nie wykazała naruszenia zabezpieczeń KSeF ani wycieku informacji pozostających w posiadaniu ministerstwa.
To trzeba powiedzieć wyraźnie:
nie ma obecnie podstaw, aby twierdzić, że doszło do włamania do KSeF.
Ale równie wyraźnie trzeba dodać:
to nie oznacza, że nie wyciekły dane znajdujące się na fakturach przedsiębiorców.
I właśnie w tej różnicy kryje się istota całej sprawy.
Włamanie wykryto 28 września
Fakturownia to jeden z dużych dostawców internetowych systemów fakturowania. Według informacji podawanych przez firmę z jej rozwiązań korzysta ponad 600 tys. klientów w Polsce i za granicą.
28 września 2026 roku firma wykryła nieuprawniony dostęp do swoich serwerów.
Według jej informacji napastnik wykorzystał podatność w systemie i dostał się do części przechowywanych danych. Początkowo Fakturownia informowała o możliwości dostępu do danych kont użytkowników, danych kontrahentów oraz faktur wystawionych przed 2023 rokiem. Wśród potencjalnie naruszonych informacji wymieniono również skróty haseł, rachunki bankowe, dane dotyczące płatności oraz klucze i hasła systemowe aplikacji.
Firma zapewnia jednocześnie, że nie zostały naruszone dane kart płatniczych ani integracja z KSeF.
To jednak był dopiero początek ustalania rzeczywistego zakresu incydentu.
30 września obraz wycieku się zmienił
Po analizie logów Fakturownia przekazała Niebezpiecznikowi znacznie dokładniejsze informacje.
CTO firmy Paweł Charyło poinformował, że napastnik został zablokowany, zanim zdołał pobrać więcej danych, a rzeczywisty zakres pobranych informacji ma być mniejszy, niż wynikało z pierwszych komunikatów.
Według aktualnych ustaleń napastnik uzyskał częściowy dostęp do:
danych faktur utworzonych do marca 2021 roku, pozycji na fakturach utworzonych do czerwca 2019 roku oraz danych kontrahentów utworzonych do 2024 roku.
To istotna korekta.
Pierwsze informacje o „fakturach sprzed 2023 roku” mogły sugerować znacznie szerszy zakres dokumentów. Analiza logów pozwoliła firmie zawęzić ten okres.
Nie oznacza to jednak, że problem stał się błahy.
Wręcz przeciwnie.
Nie masz konta w Fakturowni? To jeszcze nie oznacza, że nie ma tam twoich danych
To prawdopodobnie jeden z najważniejszych aspektów całego incydentu.
Klient Fakturowni wystawia fakturę swojemu kontrahentowi. Wprowadza więc do systemu jego dane. Kontrahent nie musi posiadać konta w Fakturowni, nie musi korzystać z jej usług, a nawet wiedzieć, że jego informacje są przetwarzane właśnie przez ten system.
CERT Orange zwraca uwagę wprost, że incydent może dotyczyć nie tylko klientów Fakturowni, lecz również ich kontrahentów.
Dlatego liczby „600 tys. klientów” nie można utożsamiać z liczbą podmiotów, których dane mogły znaleźć się w zasięgu atakującego.
Jeżeli przedsiębiorca przez kilka lat wystawił faktury setkom firm i osób prowadzących działalność gospodarczą, w systemie pozostawił również informacje o nich.
Jeden klient może więc oznaczać dziesiątki, setki albo tysiące kolejnych rekordów.
W tej chwili nie znamy wiarygodnej liczby wszystkich podmiotów, których dane rzeczywiście zostały pobrane.
I tej liczby nie należy zgadywać.
Faktura mówi o firmie więcej, niż się wydaje
Faktura nie jest tylko kartką z kwotą do zapłaty.
W odpowiedniej skali dokumenty księgowe mogą pozwalać rekonstruować relacje gospodarcze przedsiębiorstwa.
Kto jest dostawcą? Kto klientem? Jak często strony ze sobą handlują? Jakie występują kwoty? Z jakich rachunków korzystają? Jakie towary lub usługi kupują?
Jeszcze ciekawiej robi się przy danych dotyczących płatności.
Fakturownia wyjaśniła 30 września, że chodzi m.in. o transakcje bankowe importowane przez klientów z plików wyciągów, integracji bankowych oraz płatności automatycznych. Firma doprecyzowała również, że pełne faktury wraz z pozycjami dotyczą okresu mniej więcej do 2019 roku, a późniejsze – do około 2021 roku – mogły występować bez pozycji.
To już nie jest zwykła lista adresów e-mail.
To potencjalnie fragment mapy działalności gospodarczej przedsiębiorstwa.
Jak włamywacz dostał się do środka?
Tutaj pojawiły się początkowo różne informacje i trzeba je rozdzielić.
W medialnych opisach ataku pojawiała się możliwość wykorzystania techniki time-based blind SQL injection. CERT Orange również wskazywał ją jako potencjalny sposób uzyskania dostępu.
30 września Fakturownia przedstawiła jednak własne ustalenia techniczne.
Według CTO firmy napastnik znalazł podatność w szablonach faktur, a następnie wykorzystał lukę w bibliotece służącej do generowania plików PDF. W ten sposób miał zdobyć klucz służący do podpisywania sesji, a jego posiadanie umożliwiło dostęp do serwera. Pełne szczegóły techniczne mają zostać przekazane CERT Polska i organom ścigania.
To ważne rozróżnienie.
Nie należy przedstawiać każdej pojawiającej się technicznej wersji ataku jako ustalonego faktu. Śledztwo i analiza incydentu nadal trwają.
„6 TB danych” – liczba robi wrażenie, ale na razie z gwiazdką
W przestrzeni publicznej pojawiła się jeszcze bardziej spektakularna informacja.
Osoba lub osoby posługujące się pseudonimem „Fingerprint” miały twierdzić, że pobrały około 6 TB faktur.
Zaufana Trzecia Strona poinformowała o wiarygodnych przesłankach wskazujących na tego sprawcę, ale sama deklarowana wielkość 6 TB nie została dotąd niezależnie potwierdzona. Także „Rzeczpospolita” zaznacza, że informacji tej nie udało się na razie zweryfikować.
Dlatego zdanie:
„z Fakturowni wykradziono 6 TB danych”
idzie dziś za daleko.
Poprawnie:
atakujący twierdzi, że wykradł 6 TB danych.
To nie jest językowa kosmetyka. To granica między ustalonym faktem a twierdzeniem osoby przypisującej sobie cyberatak.
„Fingerprint” pojawia się kolejny raz
Sprawa robi się jeszcze ciekawsza, gdy spojrzymy na wcześniejsze incydenty.
Zaufana Trzecia Strona i inne media łączą pseudonim „Fingerprint” z wcześniejszymi atakami na dostawców systemów medycznych, m.in. MyDr i Medyc.
Nie przesądza to oczywiście, czy za wszystkimi incydentami stoi jedna osoba, kilka osób czy grupa działająca pod wspólnym pseudonimem.
Pokazuje natomiast bardzo niepokojący model wyboru celów.
Zamiast atakować pojedynczego obywatela albo przedsiębiorstwo, znacznie efektywniej jest zaatakować firmę, której system przechowuje dane tysięcy innych podmiotów.
Jedno włamanie.
Ogromny efekt.
Nie było okupu
To kolejny ciekawy szczegół ujawniony 30 września.
Fakturownia poinformowała, że nie kontaktowała się z atakującym i nie otrzymała żądania okupu.
Nie wygląda więc – przynajmniej według obecnego stanu wiedzy – na klasyczny scenariusz ransomware: „zapłaćcie, inaczej opublikujemy dane”.
Nie wiemy natomiast, jaki był ostateczny cel włamywacza ani co stanie się z pobranymi informacjami.
Adam Haertle z Zaufanej Trzeciej Strony powiedział Money.pl, że według najlepszej wiedzy serwisu autor incydentu nie planuje publikowania danych. To jednak informacja o deklarowanych zamiarach sprawcy, a nie gwarancja bezpieczeństwa.
Danych raz skopiowanych nie da się przecież „odwyciec”.
Najgroźniejsze może przyjść później
Dla przedsiębiorcy największym zagrożeniem wcale nie musi być publiczne opublikowanie jego starej faktury.
Znacznie bardziej niebezpieczne mogą być precyzyjnie przygotowane oszustwa.
Wyobraźmy sobie wiadomość:
„W związku ze zmianą rachunku bankowego prosimy o opłacenie najbliższej faktury na nowy numer konta”.
Jeżeli przestępca zna prawdziwą nazwę kontrahenta, historię współpracy, rachunek bankowy, przybliżone kwoty i sposób rozliczeń, fałszywa wiadomość może wyglądać niezwykle wiarygodnie.
To klasyczny grunt pod Business Email Compromise, invoice fraud i spear-phishing.
CERT Orange ostrzega przed wiadomościami dotyczącymi rzekomego „odblokowania konta”, „ponownego wygenerowania tokenu” czy „weryfikacji danych płatniczych”. Oszuści mogą podszywać się zarówno pod Fakturownię, jak i pod inne systemy fakturowe.
Dlatego konsekwencje tego incydentu mogą być widoczne jeszcze długo po jego technicznym zamknięciu.
Sprawdź numer własnego rachunku
Jest też zagrożenie bardziej bezpośrednie.
Fakturownia i specjaliści od bezpieczeństwa zalecają użytkownikom sprawdzenie numerów rachunków bankowych zapisanych na kontach oraz list osób posiadających do nich dostęp.
Dlaczego?
Bo kradzież informacji jest jednym problemem.
Możliwość zmiany informacji byłaby problemem jeszcze większym.
Jeżeli przestępca zdołałby podmienić rachunek bankowy przedsiębiorcy, kolejna prawdziwa faktura wystawiona przez prawdziwy system mogłaby kierować pieniądze na niewłaściwe konto.
Fakturownia poinformowała, że napastnik nie usunął danych.
Nie jest to jednak automatycznie odpowiedź na inne pytanie: czy w czasie nieautoryzowanego dostępu możliwe było ich modyfikowanie.
To jeden z punktów, który powinien zostać jeszcze jednoznacznie wyjaśniony.
Najpierw tokeny, potem informacja o włamaniu
Ciekawa jest również chronologia komunikacji.
29 września część klientów Fakturowni otrzymała wiadomość, że ze względów bezpieczeństwa ich tokeny API zostaną unieważnione. Pierwszy e-mail nie informował jednak o włamaniu i możliwości kradzieży danych. Komunikat dotyczący incydentu został opublikowany na stronie firmy.
Fakturownia tłumaczy, że pierwsza wiadomość miała służyć pilnemu zabezpieczeniu integracji i dostępu do kont, natomiast szczegółową informację o zakresie incydentu przekazano później.
Według CERT Orange wszystkie dotychczasowe tokeny API mają zostać unieważnione 1 października.
To może mieć również praktyczny skutek dla przedsiębiorstw wykorzystujących automatyczne integracje – stare tokeny przestaną działać i konieczna może być rekonfiguracja połączeń.
Hasła były hashowane. To dobrze, ale zmienić je i tak trzeba
Fakturownia podała, że hasła przechowywane były w postaci hashy z użyciem soli.
To zasadnicza różnica wobec przechowywania haseł otwartym tekstem.
Firma unieważniła aktywne sesje, ograniczyła dostęp za pomocą tokenów API i zapowiedziała wymuszenie zmiany haseł wszystkich użytkowników.
Użytkownicy nie powinni jednak na to czekać.
Hasło do Fakturowni warto zmienić już teraz. Jeżeli takie samo lub podobne było wykorzystywane gdzie indziej – również tam. Należy także uruchomić uwierzytelnianie dwuskładnikowe, sprawdzić listę użytkowników konta, numer rachunku oraz zrotować klucze API.
A gdzie w tym wszystkim jest KSeF?
Właśnie tutaj dochodzimy do najbardziej interesującego paradoksu tej historii.
Ministerstwo Finansów może całkowicie zgodnie z prawdą powiedzieć:
KSeF nie został naruszony.
A przedsiębiorca może jednocześnie całkowicie zgodnie z prawdą powiedzieć:
dane z moich faktur mogły wyciec.
Nie ma tu sprzeczności.
Ta sama informacja gospodarcza może istnieć w wielu systemach.
W KSeF.
W programie księgowym.
W systemie fakturowym.
W biurze rachunkowym.
W ERP przedsiębiorstwa.
W sklepie internetowym.
W skrzynce pocztowej.
Na komputerze kontrahenta.
Bezpieczeństwo jednego ogniwa nie gwarantuje bezpieczeństwa wszystkich pozostałych.
Dlatego komunikatu MF nie można interpretować jako informacji, że „problem z fakturami został wykluczony”.
Resort potwierdził coś znacznie bardziej precyzyjnego: nie wykryto naruszenia bezpieczeństwa KSeF ani wycieku danych pozostających w posiadaniu ministerstwa.
Najważniejszą ofiarą może być ktoś, kto nawet nie wie, że nią jest
I tutaj historia Fakturowni przestaje być opowieścią wyłącznie o jednej firmie technologicznej.
Jeżeli korzystamy z usługi internetowej, przynajmniej teoretycznie podejmujemy decyzję, że powierzamy jej swoje dane.
Kontrahent naszego kontrahenta takiej decyzji nie podejmuje.
Firma może otrzymać od dostawcy fakturę i nawet nie wiedzieć, że jej dane zostały zapisane na serwerach konkretnego operatora SaaS.
Dlatego szczególnie ważne będzie ustalenie, w jaki sposób osoby i podmioty niebędące klientami Fakturowni zostaną poinformowane o naruszeniu, jeżeli analiza wykaże, że dotyczy ono ich danych osobowych.
W przypadku danych osobowych znaczenie będzie miał również art. 34 RODO. Jeżeli naruszenie może powodować wysokie ryzyko dla praw i wolności osoby fizycznej, administrator co do zasady powinien poinformować tę osobę o naruszeniu, z uwzględnieniem wyjątków przewidzianych w przepisach.
To będzie jeden z ciekawszych dalszych etapów tej sprawy.
Problem jest większy od Fakturowni
Cyberbezpieczeństwo przez lata kojarzyliśmy z pytaniem:
„Czy moje konto jest bezpieczne?”
Coraz częściej właściwe pytanie powinno brzmieć:
„Ile innych firm posiada kopię moich danych?”
Współczesna firma korzysta z księgowości w chmurze, bankowości, systemu CRM, ERP, hostingu, poczty, platform sprzedażowych, operatorów płatności, narzędzi marketingowych i usług administracji publicznej.
Każda integracja zwiększa wygodę.
Każda tworzy jednak kolejną relację zaufania.
Atakujący nie musi więc włamywać się osobno do stu tysięcy przedsiębiorców.
Może poszukać jednego miejsca, w którym spotykają się dane stu tysięcy przedsiębiorców.
To właśnie sprawia, że dostawcy usług SaaS stają się tak atrakcyjnym celem.
Państwo zabezpiecza KSeF. Ale przedsiębiorca żyje poza KSeF
I być może właśnie taki wniosek jest najważniejszy.
KSeF może być prawidłowo zabezpieczony. Ministerstwo Finansów może nie utracić ani jednego rekordu. Certyfikaty KSeF mogą pozostać bezpieczne.
A mimo to dane znajdujące się również na fakturach mogą zostać przejęte gdzie indziej.
Nie trzeba włamać się do skarbca, jeśli kopia dokumentu leży w innym budynku.
Incydent Fakturowni pokazuje więc coś więcej niż podatność jednej aplikacji. Pokazuje konsekwencję cyfryzacji, o której mówi się zdecydowanie rzadziej niż o jej wygodzie: dane nie żyją w jednym systemie.
Są kopiowane, synchronizowane, importowane i przetwarzane przez kolejne usługi.
A bezpieczeństwo całego łańcucha jest w praktyce tak mocne, jak jego najsłabsze istotne ogniwo.
Co wiemy, a czego jeszcze nie wiemy
Na 30 września możemy powiedzieć z dużą pewnością: doszło do włamania do Fakturowni; firma potwierdziła nieautoryzowany dostęp i pobranie części danych; KSeF według weryfikacji Ministerstwa Finansów nie został naruszony; zakres pobranych faktur został po analizie logów zawężony; dane kontrahentów mogły obejmować rekordy utworzone nawet do 2024 roku; atakujący nie żądał od Fakturowni okupu.
Nadal natomiast nie znamy ostatecznej liczby poszkodowanych użytkowników i kontrahentów, kompletnego zakresu pobranych rekordów ani niezależnego potwierdzenia deklarowanych przez napastnika 6 TB danych.
Nie wiemy również, czy wszystkie dane, do których istniał techniczny dostęp, zostały faktycznie skopiowane.
To bardzo ważna różnica.
Dostęp do danych nie oznacza automatycznie ich pobrania. Możliwość pobrania nie oznacza pobrania całej bazy. A deklaracja włamywacza nie jest jeszcze dowodem na skalę eksfiltracji.
Dlatego tę historię trzeba będzie aktualizować.
Ale jeden wniosek można postawić już dzisiaj:
KSeF nie został zhakowany. To jednak wcale nie zamyka sprawy bezpieczeństwa naszych faktur. Wręcz przeciwnie – przypadek Fakturowni pokazuje, że problem zaczyna się właśnie tam, gdzie kończy się granica jednego, nawet dobrze chronionego systemu.
Radio DTR będzie śledzić dalsze ustalenia dotyczące skali wycieku, działań służb, UODO oraz sposobu informowania osób, które nie były klientami Fakturowni, ale których dane mogły znaleźć się w jej systemie.
Czytaj dalej
Ten temat ma ciąg dalszy
Wybraliśmy teksty, które naturalnie prowadzą czytelnika dalej.