
Ukraińskie drony uderzyły w trzy centra danych rosyjskiego giganta technologicznego. Przestały działać usługi internetowe, pojawiły się problemy z płatnościami, a ruch automatycznych robotów Yandexu gwałtownie spadł. W sieci ogłoszono sukces w walce z rosyjską dezinformacją. Tyle że dane pokazują coś znacznie bardziej skomplikowanego. Awaria infrastruktury cyfrowej nie oznacza końca propagandy. A historia Yandexu pokazuje, jak łatwo można pomylić prawdziwe liczby z fałszywymi wnioskami.
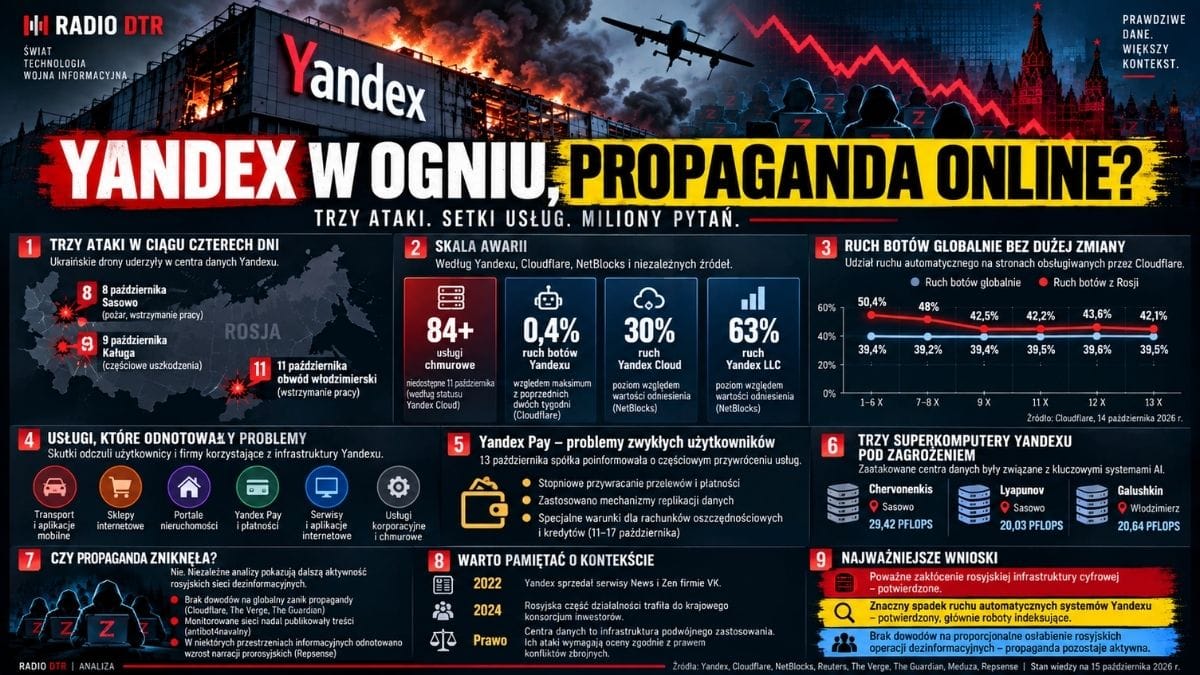
Wystarczyły cztery dni i trzy uderzenia, aby jedna z największych rosyjskich firm technologicznych znalazła się w poważnym kryzysie. Pomiędzy 8 a 11 października ukraińskie drony zaatakowały centra danych Yandexu w Sasowie, Kałudze i obwodzie włodzimierskim.
Skutki odczuli nie tylko administratorzy serwerów. Problemy pojawiły się w usługach chmurowych, aplikacjach, handlu internetowym i systemach płatniczych. Użytkownicy stracili dostęp do części usług, a przedsiębiorstwa korzystające z infrastruktury Yandexu musiały zmierzyć się z przestojami. Reuters informował także o ponad czteroprocentowym spadku wartości akcji spółki na moskiewskiej giełdzie.
Niemal natychmiast pojawiła się jednak inna wiadomość. Znacznie bardziej widowiskowa.
W mediach społecznościowych zaczęto przekonywać, że ukraińskie ataki niemal wyłączyły rosyjskie farmy botów, odpowiedzialne za rozpowszechnianie propagandy, dezinformacji i politycznych prowokacji.
Dowodem miał być wykres pokazujący spadek automatycznego ruchu z sieci Yandexu do zaledwie 0,4 procent wcześniejszego maksimum.
Brzmiało to jak technologiczne zwycięstwo w wojnie informacyjnej. Jeden celny atak i tysiące internetowych prowokatorów tracą możliwość działania.
Tyle że wykres nie przedstawiał liczby propagandowych kont. Pokazywał coś zupełnie innego.
I właśnie tutaj zaczyna się najciekawsza część tej historii.
Trzy ataki, jedna infrastruktura i efekt domina
Pierwszy atak nastąpił w nocy z 7 na 8 października. Drony uderzyły w centrum danych Yandexu w Sasowie, w obwodzie riazańskim. Doszło do pożaru i wstrzymania pracy obiektu.
Dzień później zaatakowano centrum danych w Kałudze. Według doniesień część modułów serwerowych została wyłączona.
11 października kolejne uderzenie dotknęło centrum w obwodzie włodzimierskim. Yandex potwierdził wstrzymanie jego pracy. Reuters wskazywał, że był to już trzeci poważny atak na infrastrukturę firmy w ciągu kilku dni.
Problem polegał na tym, że centrum danych nie jest odizolowanym magazynem komputerów. To element większego systemu, w którym aplikacje, bazy danych, serwery i usługi komunikują się ze sobą, korzystając ze wspólnych zasobów.
Gdy znika jeden element, inne muszą przejąć jego zadania. Jeżeli nie dysponują wystarczającą rezerwą mocy lub wymagają skomplikowanego odtworzenia danych, awaria rozprzestrzenia się na pozornie niezwiązane ze sobą usługi.
Dlatego problemy Yandexu dotknęły również jego klientów.
Wśród usług i przedsiębiorstw wymienianych przez niezależne media znalazły się aplikacje transportowe, serwisy nieruchomości, portale sportowe, sklepy internetowe oraz systemy finansowe.
To właśnie jest efekt koncentracji infrastruktury. Wygodny ekonomicznie, ale ryzykowny w sytuacjach kryzysowych.
Nie trzeba zniszczyć wszystkich serwerów w państwie. Wystarczy poważnie zakłócić funkcjonowanie kilku ważnych węzłów, aby konsekwencje odczuło znacznie więcej podmiotów.
Nie oznacza to, że cały rosyjski internet przestał działać. Oznacza natomiast, że uszkodzenia ujawniły zależność wielu usług od ograniczonej liczby dużych dostawców.
Cyfrowy paraliż ma swoją cenę. Czasem płacą ją zwykli ludzie
Szczególnie wymownym przykładem stał się Yandex Pay.
13 października spółka poinformowała o częściowym przywróceniu przelewów i płatności. Dmitrij Pirogow, odpowiadający za działalność fintechową, wyjaśniał, że przywracanie infrastruktury wymagało zachowania mechanizmów replikacji danych transakcyjnych.
Innymi słowy: nie wystarczyło ponownie uruchomić serwerów. Trzeba było zagwarantować, że informacje o pieniądzach klientów pozostaną spójne i bezpieczne.
Firma wprowadziła też specjalne rozwiązania dla użytkowników rachunków oszczędnościowych i kredytów w okresie od 11 do 17 października.
Ten przykład pokazuje, że wojna wymierzona w infrastrukturę cyfrową nie zatrzymuje się na granicy wojskowych i politycznych interesów.
Dla użytkownika nie ma wielkiego znaczenia, czy brak dostępu do konta wynika z awarii bazy danych, przerwanego połączenia, czy uszkodzonego centrum obliczeniowego. Liczy się skutek: pieniądze istnieją w systemie, ale korzystanie z nich staje się utrudnione.
To również powód, dla którego ocena takich ataków wymaga uwzględnienia prawa konfliktów zbrojnych. Infrastruktura wykorzystywana zarówno do celów cywilnych, jak i wojskowych nie staje się automatycznie legalnym celem tylko dlatego, że znajduje się na terytorium przeciwnika. Konieczna jest ocena konkretnego wykorzystania obiektu, oczekiwanej korzyści wojskowej, przewidywanych szkód cywilnych i możliwych środków ostrożności.
W przypadku zaatakowanych obiektów Yandexu publiczne informacje nie pozwalają obecnie na pełną ocenę tych przesłanek.
Liczba, która zrobiła karierę. Czyli słynne 0,4 procent
Kiedy centra danych przestawały działać, eksperci obserwujący ruch internetowy zauważyli gwałtowny spadek aktywności automatycznych systemów Yandexu.
Część publikacji porównywała liczbę żądań sieciowych z maksimum z poprzednich dwóch tygodni. W tym ujęciu ruch w krytycznym momencie osiągał około 0,4 procent wcześniejszego szczytu.
W innych zestawieniach ta sama liczba pojawiała się w zupełnie innym kontekście: jako udział ruchu klasyfikowanego przez Cloudflare jako ludzki, podczas gdy większość żądań z infrastruktury Yandexu była automatyczna.
Te dwa wskaźniki nie są tożsame.
Ale internet nie lubi takich szczegółów.
Wystarczyło słowo „bot”, aby automatycznie skojarzyć ruch serwerów Yandexu z rosyjskimi kontami propagandowymi.
Tymczasem bot jest pojęciem technicznym. Może oznaczać program indeksujący strony, system testujący dostępność usług, narzędzie pobierające obrazy albo aplikację automatyzującą publikowanie komentarzy.
To zupełnie różne zastosowania.
YandexBot działa podobnie do Googlebota. Odwiedza strony internetowe, analizuje ich zawartość i pomaga wyszukiwarce aktualizować indeks.
Nie musi pisać ani jednego komentarza politycznego.
Może natomiast odwiedzić tysiące stron w ciągu krótkiego czasu, generując ogromną liczbę żądań, które system analityczny prawidłowo zaklasyfikuje jako ruch automatyczny.
Z tego powodu gwałtowny spadek liczby takich żądań może wyglądać imponująco, nie mówiąc niczego konkretnego o propagandzie.
Dziennikarze „The Verge” i niezależnego projektu fact-checkingowego Provereno zwrócili uwagę właśnie na ten błąd.
Jak się jednak okazuje, mamy już znacznie dokładniejsze dane.
Cloudflare sprawdził ruch. Wynik nie potwierdza internetowej sensacji
14 października Cloudflare opublikował własną analizę skutków awarii Yandexu.
To szczególnie ważne źródło, ponieważ firma nie opierała się jedynie na krążących w internecie wykresach. Analizowała ruch obserwowany we własnej sieci i rozróżniła żądania robotów wyszukiwarki od innych rodzajów automatycznej aktywności.
Wnioski były jednoznaczne w odniesieniu do najpopularniejszej tezy: Cloudflare nie znalazł dowodów, że awaria Yandexu spowodowała globalny zanik szkodliwego ruchu botów.
Spójrzmy na liczby.
Udział ruchu automatycznego na stronach obsługiwanych przez Cloudflare
Odsetek wszystkich żądań HTTP. Wartości zaokrąglone zgodnie z raportem Cloudflare.
0%15%30%45%60%1–6 X7–8 X9 X11 X12 X13 X
Źródło: Cloudflare, analiza opublikowana 14 października 2026 r.
Wykres pokazuje udział ruchu zaklasyfikowanego jako automatyczny, a nie liczbę rosyjskich kont propagandowych. Spadek udziału botów w ruchu pochodzącym z Rosji nie oznacza równoważnego spadku dezinformacji.
Co z tego wynika?
Przed atakami automatyczne żądania stanowiły około 39,4 procent globalnego ruchu HTTP obserwowanego przez Cloudflare. 11 października, po trzecim ataku na Yandex, odsetek ten wyniósł 39,5 procent.
W praktyce globalna proporcja ruchu automatycznego pozostała niemal niezmieniona.
W ruchu pochodzącym z Rosji odnotowano większy spadek: z 50,4 do 42,2 procent. Nie jest to jednak dowód, że z internetu zniknęła analogiczna część rosyjskiej propagandy.
Cloudflare ustalił ponadto, że w próbce żądań z sieci wyszukiwarki Yandexu:
78,1 procent pochodziło od zweryfikowanego robota YandexBot.
11,5 procent generował YandexRenderResourcesBot.
1,9 procent stanowiły żądania YandexImages.
To narzędzia związane z przetwarzaniem i indeksowaniem treści internetowych.
Wydawcy internetowi byli przy tym jedną z grup szczególnie dotkniętych zmianą ruchu. W sektorze publikacji i wiadomości liczba żądań z sieci Yandexu spadła o 44 procent. Według Cloudflare przed awarią około 90 procent ruchu z tej sieci do stron informacyjnych stanowił robot indeksujący artykuły.
Zniknęła więc znaczna część automatycznych odwiedzin wyszukiwarki. Nie udowodniono zniknięcia propagandystów.
I jest to różnica zasadnicza.
Propaganda nie mieszka w jednej serwerowni
Rosyjskie operacje wpływu nie są pojedynczym programem zainstalowanym na komputerach jednej firmy.
Tworzą je różne organizacje, wykonawcy, operatorzy kont, kanały informacyjne, narzędzia automatyzacji i prawdziwi użytkownicy rozpowszechniający określone przekazy.
Część tego systemu może działać z terytorium Rosji. Inne elementy mogą korzystać z infrastruktury zagranicznej, usług pośredników, zwykłych łączy konsumenckich czy niezależnych platform.
Nie oznacza to, że system jest odporny na wszystkie zakłócenia. Oznacza natomiast, że awaria jednego dostawcy nie musi powodować zatrzymania całości.
Co więcej, w przypadku nowoczesnych operacji dezinformacyjnych liczba publikacji nie jest jedynym miernikiem skuteczności.
Niewielka grupa dobrze zarządzanych kont może osiągnąć znaczące zasięgi, jeśli jej materiały zostaną podchwycone przez popularnych użytkowników, media albo algorytmy rekomendacyjne.
I odwrotnie: tysiące automatycznych komentarzy mogą nie wywołać praktycznie żadnego efektu, jeśli nie trafią do odbiorców.
Dlatego do stwierdzenia, że rosyjska propaganda została osłabiona, potrzebne byłyby dane dotyczące konkretnych sieci: liczby aktywnych kont, częstotliwości publikacji, zasięgów, interakcji, powtarzalności przekazów i powiązań między operatorami.
Takich danych nie da się zastąpić wykresem ruchu sieciowego wyszukiwarki.
Interesującego porównania dokonała firma Repsense, analizująca treści w przestrzeni informacyjnej Litwy. Według opublikowanej przez nią analizy liczba wpisów i komentarzy zaklasyfikowanych jako wysokiego ryzyka, o charakterze prorosyjskim, była 10–11 października o 71 procent wyższa niż przyjęty wcześniejszy poziom odniesienia. Firma wskazała około 2400 takich materiałów dziennie wobec wcześniejszych 1400.
To wynik konkretnego monitoringu, oparty na metodologii Repsense, a nie pomiar całej rosyjskiej propagandy. Nie pozwala również dowieść, że ataki zwiększyły dezinformację. Pokazuje natomiast, że w obserwowanej przestrzeni informacyjnej nie nastąpił jej zanik.
Rosyjska wyszukiwarka, rosyjska władza i niewidzialne algorytmy
W tym miejscu pojawia się pytanie znacznie poważniejsze od tego, ile internetowych botów przestało działać.
Jak duży wpływ na postrzeganie rzeczywistości ma firma, która decyduje o widoczności informacji?
Yandex przez lata był jednym z najważniejszych punktów dostępu do rosyjskiego internetu.
Wyszukiwarka nie musi tworzyć propagandowego materiału, aby wpływać na jego rozpowszechnianie. Wystarczy, że algorytm częściej pokazuje jedne źródła, a inne przesuwa poza obszar zainteresowania użytkownika.
To mechanizm znany również z innych wyszukiwarek i platform cyfrowych. Problem nabiera szczególnego znaczenia tam, gdzie istnieje presja polityczna, ograniczenia niezależnych mediów i państwowa kontrola obiegu informacji.
Trzeba jednak pamiętać o ważnym fakcie historycznym.
W 2022 roku Yandex sprzedał serwisy News i Zen firmie VK. Transakcja została zakończona 12 września. Cztery lata później nie można więc automatycznie przypisywać Yandexowi bezpośredniej kontroli nad tymi platformami.
W 2024 roku nastąpiło kolejne istotne przekształcenie: holenderska spółka macierzysta sprzedała rosyjską część działalności krajowemu konsorcjum inwestorów. Oznaczało to zasadniczą zmianę struktury właścicielskiej przedsiębiorstwa i jego relacji z rosyjskim otoczeniem gospodarczym oraz politycznym.
Nie oznacza to, że wszystkie usługi firmy stały się automatycznie narzędziami propagandy.
Oznacza jednak, że wpływ wyszukiwarki na obieg informacji należy badać osobno od działalności platform społecznościowych i organizatorów operacji wpływu.
To trzy różne mechanizmy, które mogą wzajemnie wzmacniać swoje oddziaływanie, ale nie muszą korzystać z tej samej infrastruktury.
Zaatakowano także zaplecze rosyjskiej sztucznej inteligencji
Jest jeszcze jeden aspekt, który ginie w sporze o propagandowe boty.
Centra danych Yandexu obsługiwały nie tylko zwykłe strony internetowe, lecz także infrastrukturę zaawansowanych obliczeń.
W Sasowie znajdowały się systemy Chervonenkis i Lyapunov, zaliczane do trzech ważnych superkomputerów firmy, wykorzystywanych przy rozwoju sieci neuronowych. Kolejny system, Galushkin, był związany z ośrodkiem w obwodzie włodzimierskim.
To istotne z perspektywy gospodarki cyfrowej.
Rozwój modeli sztucznej inteligencji wymaga dużych zasobów obliczeniowych, odpowiednich procesorów graficznych, pamięci, infrastruktury energetycznej i wydajnego chłodzenia.
Takich systemów nie odbudowuje się przez zwykłe przeniesienie plików na nowy serwer.
Dodatkowym utrudnieniem mogą być ograniczenia w dostępie do zaawansowanych technologii i komponentów.
Nie ma jednak wystarczających publicznych dowodów, aby stwierdzić, że wszystkie trzy superkomputery zostały fizycznie zniszczone.
Możemy mówić o zagrożeniu dla dostępności mocy obliczeniowej, a nie o potwierdzonej całkowitej utracie tych urządzeń.
Czy to może wpływać na propagandę?
Pośrednio tak. Sztuczna inteligencja pozwala automatyzować produkcję treści, przygotowywać materiały w wielu językach i analizować reakcje odbiorców. Wymaga to jednak wykazania konkretnej zależności między daną infrastrukturą a operacjami wpływu.
W przypadku zaatakowanych systemów Yandexu takiej zależności dotychczas nie wykazano.
Nie należy jej dopisywać tylko dlatego, że pasuje do atrakcyjnej opowieści o wojnie technologicznej.
Jak z prawdziwego wykresu zrobiono nieprawdziwą historię?
Najbardziej paradoksalnym elementem całej sprawy jest mechanizm rozpowszechniania informacji o rzekomym zniknięciu rosyjskiej propagandy.
Nie wymagał on stworzenia całkowicie fikcyjnego zdarzenia.
Ataki naprawdę nastąpiły. Centra danych rzeczywiście przestały działać. Wykresy pokazywały gwałtowny spadek ruchu. Użytkownicy faktycznie odczuwali skutki awarii.
Wystarczył jeden dodatkowy krok: uznanie, że skoro zmalał ruch botów wyszukiwarki, to równie mocno ograniczono liczbę propagandowych kont.
To klasyczny błąd utożsamienia dwóch różnych zjawisk tylko dlatego, że mają wspólną nazwę.
Ale historia poszła jeszcze dalej.
W Niemczech zaczęły krążyć grafiki sugerujące, że po atakach spadła aktywność internetowa związana z partią AfD. Jedna z grafik zawierała datę, która w momencie jej rozpowszechniania należała jeszcze do przyszłości. Nie udało się ustalić wiarygodnego źródła przedstawionych na niej danych.
Przy tej historii warto zatrzymać się na chwilę.
W debacie publicznej coraz częściej za dowód uznajemy sam wygląd informacji.
Wykres z linią gwałtownie opadającą w dół wygląda wiarygodnie. Tabela z dokładnymi wartościami procentowymi sprawia wrażenie naukowej precyzji. A publikacja pasująca do naszego przekonania o świecie wydaje się szczególnie przekonująca.
Tymczasem najważniejsze pytanie brzmi nie: czy liczba jest prawdziwa?
Brzmi: co właściwie ta liczba mierzy?
Dopiero później można pytać o przyczynę zmiany i jej znaczenie.
To lekcja wykraczająca daleko poza Rosję, Ukrainę i Yandex.
Dokładnie ten sam mechanizm obserwujemy w krajowych sporach o gospodarkę, samorządy, ochronę zdrowia czy wydatki publiczne. Prawdziwa liczba może prowadzić do nieprawdziwego wniosku, jeśli pominiemy jej definicję, punkt odniesienia i kontekst.
Wojna o serwery. Czy państwa odkryły nowy punkt nacisku?
Ataki na Yandex wpisują się w szerszą zmianę charakteru współczesnych konfliktów.
Przez lata główne zainteresowanie opinii publicznej koncentrowało się na niszczeniu tradycyjnej infrastruktury: mostów, linii kolejowych, magazynów paliw, elektrowni i zakładów przemysłowych.
Tymczasem coraz większa część gospodarki zależy od infrastruktury cyfrowej.
Centrum danych może jednocześnie obsługiwać sklep internetowy, system logistyczny, narzędzia sztucznej inteligencji, bankowość i usługi komunikacyjne.
Uszkodzenie takiego obiektu może więc wywołać skutki nieproporcjonalnie duże do jego fizycznych rozmiarów.
Nie oznacza to, że centra danych są z definicji celami wojskowymi. Ochrona infrastruktury cywilnej pozostaje zasadą międzynarodowego prawa humanitarnego, a konkretne przypadki wymagają szczegółowej oceny.
Jednak z technicznego punktu widzenia ukraińskie ataki pokazały podatność scentralizowanych usług cyfrowych na fizyczne zakłócenia.
Rosja, która przez lata rozwijała koncepcję technologicznej suwerenności i uniezależniania swojego internetu od zachodniej infrastruktury, musi jednocześnie mierzyć się z konsekwencjami koncentracji krajowych zasobów obliczeniowych.
Powstaje tu pewna sprzeczność.
Własna infrastruktura zwiększa kontrolę nad usługami i danymi. Ale jeśli zbyt wiele zależy od kilku strategicznych lokalizacji, rośnie ryzyko awarii obejmującej całe sektory gospodarki.
To nie jest problem wyłącznie rosyjski. Podobne pytania dotyczą również państw europejskich, które coraz większą część administracji, usług finansowych i komunikacji powierzają ograniczonej liczbie operatorów chmurowych.
Cyfrowa niezależność nie polega bowiem wyłącznie na posiadaniu serwerów. Polega także na zdolności dalszego działania wtedy, gdy część z nich zostanie utracona.
Co naprawdę przegrało w tej historii?
Na obecnym etapie można sformułować trzy dobrze uzasadnione wnioski.
Po pierwsze, Rosja doświadczyła poważnego zakłócenia infrastruktury cyfrowej. Potwierdzają to komunikaty Yandexu, relacje użytkowników, informacje o niedostępności usług i raporty niezależnych obserwatorów.
Po drugie, ataki znacząco ograniczyły aktywność części systemów automatycznych Yandexu. Potwierdzają to pomiary Cloudflare, wskazujące przede wszystkim na roboty indeksujące i inne usługi techniczne.
Po trzecie, nie udowodniono proporcjonalnego osłabienia rosyjskich operacji dezinformacyjnych. Dostępne analizy wskazują raczej, że systemy rozpowszechniania propagandy są znacznie bardziej rozproszone niż infrastruktura pojedynczej wyszukiwarki.
I właśnie trzeci wniosek jest kluczowy.
Dezinformacja nie potrzebuje jednej firmy technologicznej, aby funkcjonować. Może wykorzystywać wielu dostawców, rzeczywistych użytkowników, automatyczne systemy publikacji, środowiska polityczne oraz mechanizmy platform społecznościowych.
Co więcej, jej siła nie musi wynikać wyłącznie z liczby publikowanych treści.
Czasem wystarczy jedna dobrze przygotowana informacja, odpowiednio dobrany moment i przekonanie odbiorców, że otrzymali dowód potwierdzający to, w co od dawna wierzą.
Paradoks Yandexu. Prawda o dezinformacji sama stała się ofiarą uproszczenia
Historia trzech zaatakowanych centrów danych mogła zostać opowiedziana jako poważny kryzys rosyjskiej infrastruktury technologicznej.
Byłby to temat wystarczająco interesujący.
Można byłoby analizować gospodarcze konsekwencje przestojów, zagrożenia dla rozwoju sztucznej inteligencji, odporność systemów płatniczych i znaczenie cyfrowej infrastruktury we współczesnej wojnie.
Jednak znacznie większe zainteresowanie zdobyła opowieść o zniknięciu rosyjskich botów.
Dlaczego?
Bo była prosta. Pozwalała wskazać zwycięzcę i przegranego. Zamieniała skomplikowaną awarię techniczną w łatwo zrozumiały symbol sukcesu.
A przede wszystkim dawała wielu odbiorcom to, czego oczekiwali: potwierdzenie, że rosyjska machina propagandowa nagle straciła swoją siłę.
Nie oznacza to, że autorzy wszystkich takich publikacji świadomie wprowadzali ludzi w błąd. Część mogła po prostu nie rozumieć przedstawianych danych.
Skutek pozostaje jednak podobny. Odbiorcy otrzymują zniekształcony obraz rzeczywistości.
I tu tkwi największy paradoks tej historii: prawdziwa walka z dezinformacją wymaga odporności także na wiadomości, które chcielibyśmy uznać za prawdziwe.
Ukraińskie drony mogły zatrzymać serwery, zakłócić płatności i ograniczyć funkcjonowanie rosyjskich systemów obliczeniowych.
Nie ma jednak podstaw, by twierdzić, że równie skutecznie zatrzymały rosyjską propagandę.
Bo propaganda nie mieszka wyłącznie w serwerowniach.
Mieszka również w sposobie selekcjonowania informacji, w algorytmach podpowiadających kolejne treści, w emocjach odbiorców i w ludzkiej skłonności do przyjmowania wygodnych wyjaśnień.
Serwer można wyłączyć.
Z przekonaniem, że każda informacja zgodna z naszym światopoglądem musi być prawdziwa, sprawa jest znacznie trudniejsza.
I dopóki nie nauczymy się tej różnicy, dezinformacja będzie działać nawet wtedy, gdy wykresy pokażą, że boty zamilkły. Czytaj dalej Wybraliśmy teksty, które naturalnie prowadzą czytelnika dalej.Ten temat ma ciąg dalszy