Najpierw MyDr i dane milionów Polaków. Potem Medyc, podatność SQL injection i dokumentacja pacjentów. Teraz ENEL-MED informuje o naruszeniu poufności danych. Każdy z tych przypadków trzeba rozpatrywać oddzielnie, ale razem prowadzą do znacznie poważniejszego pytania: czy wraz z cyfryzacją ochrony zdrowia stworzyliśmy system, w którym włamanie do jednego dostawcy może otworzyć przestępcom drzwi do danych pacjentów tysięcy placówek?
Kiedy wycieknie hasło, można je zmienić. Kartę płatniczą można zastrzec. Nawet numer PESEL można dziś zastrzec i w pewnym stopniu ograniczyć możliwość jego wykorzystania.
Ale człowiek nie zmieni swojej historii choroby.
Nie wymieni diagnozy. Nie cofnie pobytu w szpitalu psychiatrycznym. Nie usunie informacji o uzależnieniu, przebytym leczeniu, przyjmowanych lekach czy wynikach badań.
I właśnie dlatego seria incydentów dotyczących polskiej ochrony zdrowia powinna interesować nas bardziej niż kolejny komunikat zaczynający się od słów „doszło do naruszenia bezpieczeństwa IT”.
Bo tym razem chodzi o dane, które mogą pozostać wrażliwe przez całe życie.
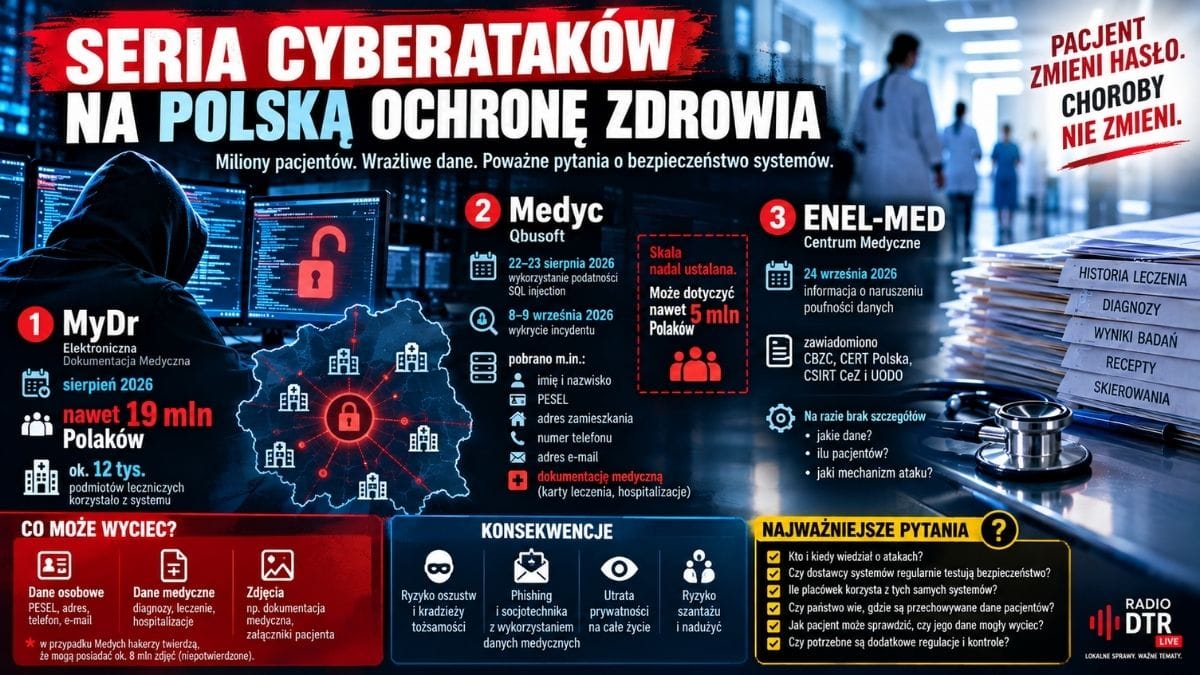
Najpierw MyDr. Niemal 19 milionów Polaków
W sierpniu Urząd Ochrony Danych Osobowych informował o doniesieniach dotyczących wycieku danych niemal 19 mln Polaków u dostawcy systemu Elektronicznej Dokumentacji Medycznej MyDr. Według informacji UODO z usług firmy mogło korzystać około 12 tys. podmiotów leczniczych. UODO
Już same te dwie liczby powinny uruchomić lampkę ostrzegawczą.
19 milionów ludzi.
12 tysięcy placówek.
Nie trzeba włamywać się kolejno do tysięcy gabinetów, przychodni i poradni, jeśli ogromne ilości informacji zostają skoncentrowane u jednego podmiotu obsługującego wielu administratorów danych.
Co więcej, problem MyDr nie zakończył się kilka dni po ujawnieniu incydentu. UODO podał 25 września, że do 17 września otrzymał ponad 50 skarg i sygnałów związanych z tym zdarzeniem oraz ponad 2 tys. zawiadomień od administratorów danych. UODO
To pokazuje skalę zależności, której pacjent najczęściej nawet nie widzi.
Idzie przecież do swojego lekarza.
Nie do dostawcy jego systemu informatycznego.
Potem pojawił się Medyc
I tutaj historia staje się jeszcze ciekawsza, ponieważ w przypadku jednej z placówek mamy już bardzo szczegółowy opis tego, co się wydarzyło.
Odwykowo-Psychiatryczny Ośrodek Leczniczy w Inowrocławiu poinformował pacjentów, że zaatakowany został system podmiotu przetwarzającego — firmy Qbusoft, producenta oprogramowania Medyc.
Według ustaleń Qbusoft i ekspertów prowadzących analizę śledczą, 22–23 sierpnia 2026 roku osoba nieuprawniona wykorzystała podatność typu SQL injection w interfejsie aplikacji.
Efekt?
Zaszyfrowane archiwum bazy danych zostało skutecznie wytransferowane poza środowisko dostawcy.
Problem wykryto dopiero w nocy z 8 na 9 września. Ośrodek Psychiatryczny Odwykowy
To oznacza około dwóch tygodni między samym atakiem a jego wykryciem.
Ale najbardziej interesujące zaczyna się dopiero dalej.
PESEL był zaszyfrowany. Tyle że to niekoniecznie wystarczyło
W przypadku pacjentów ośrodka w Inowrocławiu jednoznacznie potwierdzono pobranie takich informacji jak:
imię i nazwisko, PESEL, adres zamieszkania lub pobytu, numer telefonu i adres e-mail.
Imię, nazwisko oraz PESEL były przechowywane w postaci zaszyfrowanej.
Brzmi uspokajająco.
Tyle że sam dostawca oprogramowania — jak przekazała placówka — ze względu na strukturę zastosowanego kodu nakazał przyjąć scenariusz, w którym informacje te były łatwe do odszyfrowania i przestępcy mogli uzyskać do nich dostęp w postaci jawnej. Ośrodek Psychiatryczny Odwykowy
To już nie jest historia o tym, że ktoś poznał nazwisko pacjenta.
Analiza wykazała bowiem również uruchomienie skryptów skierowanych do tabel zawierających dane medyczne.
Dostawca uznał za bardzo prawdopodobne, że przestępcy pozyskali również dokumentację medyczną — w tym karty informacyjne leczenia szpitalnego. Ośrodek Psychiatryczny Odwykowy
A przypomnijmy, o jakiej placówce mówimy.
Ośrodek prowadzi leczenie uzależnień.
Tu znaczenie słowa „prywatność” zaczyna wyglądać zupełnie inaczej.
Pięć milionów? Tego jeszcze nie wiemy
25 września do sprawy oficjalnie odniósł się UODO.
Urząd poinformował, że pojawiają się informacje, według których incydent dotyczący Medyc może obejmować dane medyczne nawet pięciu milionów Polaków.
Prezes UODO Mirosław Wróblewski zapowiedział kontrolę Qbusoft, a działania w sprawie prowadzi Centralne Biuro Zwalczania Cyberprzestępczości. UODO
Tutaj potrzebne jest jednak dziennikarskie hamowanie emocji.
Nie oznacza to, że potwierdzono kradzież danych pięciu milionów osób.
Rzeczywista skala zdarzenia jest nadal ustalana.
To ważne rozróżnienie, szczególnie gdy w przestrzeni publicznej pojawiają się deklaracje samych atakujących dotyczące wielkości zdobytych zbiorów. Deklaracja przestępcy nie jest jeszcze dowodem.
Ale nawet bez niej to, co zostało już potwierdzone w przypadku konkretnej placówki, jest wystarczająco poważne.
I nagle pojawia się ENEL-MED
Kiedy można było jeszcze traktować MyDr i Medyc jako dwa ogromne, lecz odrębne przypadki, pojawiła się kolejna informacja.
Centrum Medyczne ENEL-MED poinformowało o incydencie bezpieczeństwa IT i naruszeniu poufności danych.
Spółka dowiedziała się o zdarzeniu wieczorem 24 września. Powiadomiono m.in. Centralne Biuro Zwalczania Cyberprzestępczości, CERT Polska, CSIRT Centrum e-Zdrowia oraz Prezesa UODO. Według komunikatu incydent nie wpływa istotnie na działalność operacyjną spółki. Magazyn MANAGER+
I tutaj trzeba postawić bardzo wyraźną granicę.
Na obecnym etapie nie ma podstaw, aby twierdzić, że ENEL-MED został zaatakowany przez tych samych sprawców albo w ten sam sposób co Medyc czy MyDr.
Nie znamy jeszcze pełnego zakresu danych objętych naruszeniem.
Nie znamy mechanizmu ataku.
Nie znamy ostatecznej liczby osób, których dane mogły zostać dotknięte incydentem.
Łączenie tych zdarzeń w jeden cyberatak byłoby więc przedwczesne.
Można natomiast połączyć je w coś innego:
w ostrzeżenie dotyczące całego sektora.
Bo UODO już przestał patrzeć na pojedynczą firmę
I to jest chyba najbardziej znaczący element tej historii.
16 września prezes UODO zdecydował, że jeszcze w 2026 roku kontrolami zostaną objęte kolejne podmioty sektora ochrony zdrowia.
Urząd chce sprawdzić, w jaki sposób chronione są dane pacjentów.
W przypadku MyDr kontrolowane mają być między innymi zastosowane środki techniczne i organizacyjne, analiza ryzyka oraz to, czy zabezpieczenia były regularnie testowane wobec zmieniających się zagrożeń. UODO
To już nie jest kontrola jednego incydentu.
Regulator zaczął patrzeć szerzej.
I być może właśnie tutaj znajduje się sedno problemu.
Lekarz zna pacjenta. Pacjent nie zna firmy informatycznej lekarza
Przeciętny człowiek wie, do jakiej chodzi przychodni.
Wie, kto jest jego lekarzem.
Może pamiętać nazwę szpitala.
Ale prawdopodobnie nie ma najmniejszego pojęcia, kto dostarcza oprogramowanie używane przez jego placówkę.
Tymczasem właśnie tam może znajdować się dokumentacja tysięcy albo milionów pacjentów pochodząca z wielu niezależnych podmiotów.
Powstaje więc paradoks.
Pacjent powierza informacje lekarzowi lub placówce medycznej.
Placówka powierza ich przetwarzanie dostawcy technologii.
Dostawca tworzy system wykorzystywany przez kolejne placówki.
A dla cyberprzestępcy najbardziej atrakcyjnym celem może już nie być pojedyncza przychodnia.
Może nim być firma stojąca za setkami lub tysiącami przychodni.
Centralizacja ma swoją cenę
Co ciekawe, uwagę na ten problem zwrócił sam prezes UODO.
Mirosław Wróblewski mówił we wrześniu o potrzebie skuteczniejszego zabezpieczania danych oraz ich rozproszenia tak, aby ogromne zbiory nie były przetwarzane w jednej centralnej bazie. Jako przykład konsekwencji koncentracji wskazał właśnie przypadek MyDr i dane pacjentów wielu tysięcy podmiotów leczniczych. UODO
Cyfryzacja przynosi ogromną wygodę.
Lekarz może mieć dostęp do historii leczenia. Dokumenty nie muszą leżeć w papierowej teczce. Dane mogą być dostępne w różnych placówkach. System może wystawić receptę, skierowanie, zapisać wynik badania i obsłużyć dokumentację.
Ale technologiczna wygoda tworzy również koncentrację ryzyka.
Dawniej włamywacz musiałby ukraść szafę z kartotekami jednej przychodni.
Dziś cyberprzestępca może próbować znaleźć jedną lukę w systemie obsługującym ogromną liczbę podmiotów.
I właśnie dlatego określenie SQL injection w sprawie Medyc zasługuje na szczególną uwagę.
Nie dlatego, że brzmi technicznie.
Wręcz przeciwnie.
SQL injection jest klasą podatności znaną branży cyberbezpieczeństwa od dziesięcioleci. Sam fakt jej wykorzystania nie przesądza jeszcze, kto zawinił ani czy zabezpieczenia były niewystarczające. To właśnie powinny ustalić analizy techniczne i kontrola UODO.
Ale pytania są oczywiste:
Jak długo podatność istniała?
Czy była wcześniej wykrywalna?
Jak często system przechodził testy bezpieczeństwa?
Kto je wykonywał?
Jak wyglądały aktualizacje?
I wreszcie:
czy system przechowujący jedne z najbardziej wrażliwych danych obywateli był zabezpieczony adekwatnie do wartości tych danych?
Jeszcze jeden problem: kto i kiedy wiedział?
Chronologia przypadku Medyc również wymaga wyjaśnienia.
Atak nastąpił 22–23 sierpnia.
Wykryto go 8–9 września. Ośrodek Psychiatryczny Odwykowy
Tymczasem 25 września UODO przytoczył stanowisko ministra cyfryzacji Krzysztofa Gawkowskiego, według którego Qbusoft nie zgłosił incydentu do CERT Polska ani CSIRT CeZ. Ministerstwo Zdrowia i CSIRT CeZ miały wcześniej, 16 września, przekazać dostawcom oprogramowania medycznego zalecenia bezpieczeństwa. UODO
Jednocześnie placówka w Inowrocławiu opisuje działania podjęte po wykryciu zdarzenia.
Nie musi tu występować sprzeczność — UODO, policja, CERT Polska i CSIRT CeZ pełnią różne funkcje, a obowiązki informacyjne nie są tożsame.
Ale powstaje ważne pytanie:
jak szybko informacja o ataku przechodzi od firmy informatycznej do placówek, państwowych zespołów cyberbezpieczeństwa i wreszcie do człowieka, którego dokumentacja została skradziona?
Bo na końcu tego łańcucha zawsze stoi pacjent.
Najcenniejsze dane to niekoniecznie pieniądze
W przypadku włamania do banku cel jest oczywisty.
Pieniądze.
W przypadku dokumentacji medycznej wartość danych jest bardziej złożona.
PESEL, adres, telefon i e-mail mogą służyć do prób oszustwa i kradzieży tożsamości.
Ale dokumentacja medyczna dodaje coś jeszcze — kontekst.
Osoba kontaktująca się z ofiarą może potencjalnie wiedzieć, gdzie się leczyła, z jakiego rodzaju świadczeń korzystała albo posiadać inne informacje zwiększające wiarygodność manipulacji.
Telefon:
„Dzwonimy z placówki, w której się pan leczył…”
brzmi zupełnie inaczej, jeżeli dzwoniący zna informacje, których przypadkowy oszust znać nie powinien.
Dochodzi ryzyko phishingu, socjotechniki, podszywania się pod personel medyczny, a w skrajnych sytuacjach również prób szantażu.
I jest jeszcze coś, czego nie da się wycenić.
Utrata prywatności.
Nie pytajmy już tylko: „czy moje dane wyciekły?”
To za mało.
Po MyDr, Medyc i kolejnych ujawnianych incydentach właściwe pytanie brzmi:
jak zbudowany jest system ochrony naszych danych medycznych i ile podmiotów rzeczywiście ma do nich dostęp?
Kto kontroluje dostawców?
Jak często wykonywane są audyty?
Czy szpital kupujący oprogramowanie sprawdza jego bezpieczeństwo równie dokładnie jak funkcjonalność i cenę?
Czy administratorzy wiedzą, gdzie fizycznie i logicznie znajdują się wszystkie powierzone dane?
Jak szybko informują pacjentów?
I czy państwo zna rzeczywistą skalę koncentracji informacji medycznych u kilku dużych dostawców?
To pytania dużo ważniejsze od nazwy kolejnej firmy, która jutro może znaleźć się w komunikacie o cyberataku.
Bo tego hasła nie zmienimy
Możemy po takim zdarzeniu zmienić hasło.
Możemy zastrzec PESEL.
Możemy wymienić kartę.
Możemy nauczyć się nie klikać w podejrzane wiadomości.
Ale jeśli ktoś pozyskał informację, że człowiek dziesięć lat temu leczył depresję, uzależnienie, chorobę onkologiczną albo inną przypadłość — nie istnieje przycisk „zmień dane”.
Historia medyczna pozostaje historią medyczną.
Dlatego seria zdarzeń z ostatnich tygodni powinna zakończyć myślenie o cyberbezpieczeństwie szpitala jako problemie informatyków siedzących gdzieś w piwnicy obok serwera.
To jest kwestia bezpieczeństwa pacjenta.
A kiedy jeden dostawca może przetwarzać informacje należące do pacjentów tysięcy placówek, jego bezpieczeństwo staje się elementem infrastruktury ochrony zdrowia — nawet jeśli formalnie pozostaje prywatną firmą.
Po wydarzeniach ostatnich tygodni pytanie nie brzmi już zatem tylko:
kto został zaatakowany?
Znacznie ważniejsze jest inne:
kto jeszcze korzysta z tych samych systemów — i czy ktoś sprawdził je, zanim zrobią to przestępcy?
Czytaj dalej
Ten temat ma ciąg dalszy
Wybraliśmy teksty, które naturalnie prowadzą czytelnika dalej.