
Polskie służby wykryły cyberatak na ePUAP, a minister cyfryzacji ostrzega, że w grudniu mogło dojść do paraliżu administracji. Jednak najważniejsze pytanie dopiero się pojawia: czy wykryto całą operację, czy tylko jeden z jej elementów? Współczesne cyberataki nie zawsze polegają na natychmiastowym niszczeniu danych. Napastnicy mogą tygodniami utrzymywać dostęp do infrastruktury, pozostawiać uśpione narzędzia i przygotowywać działania, które zostaną uruchomione dopiero w wybranym momencie. Czy podobny scenariusz mógł dotyczyć polskich systemów państwowych?
RADIO DTR | CYBERBEZPIECZEŃSTWO | 13 LISTOPADA 2026
Nie chodzi tylko o jeden zaatakowany serwer
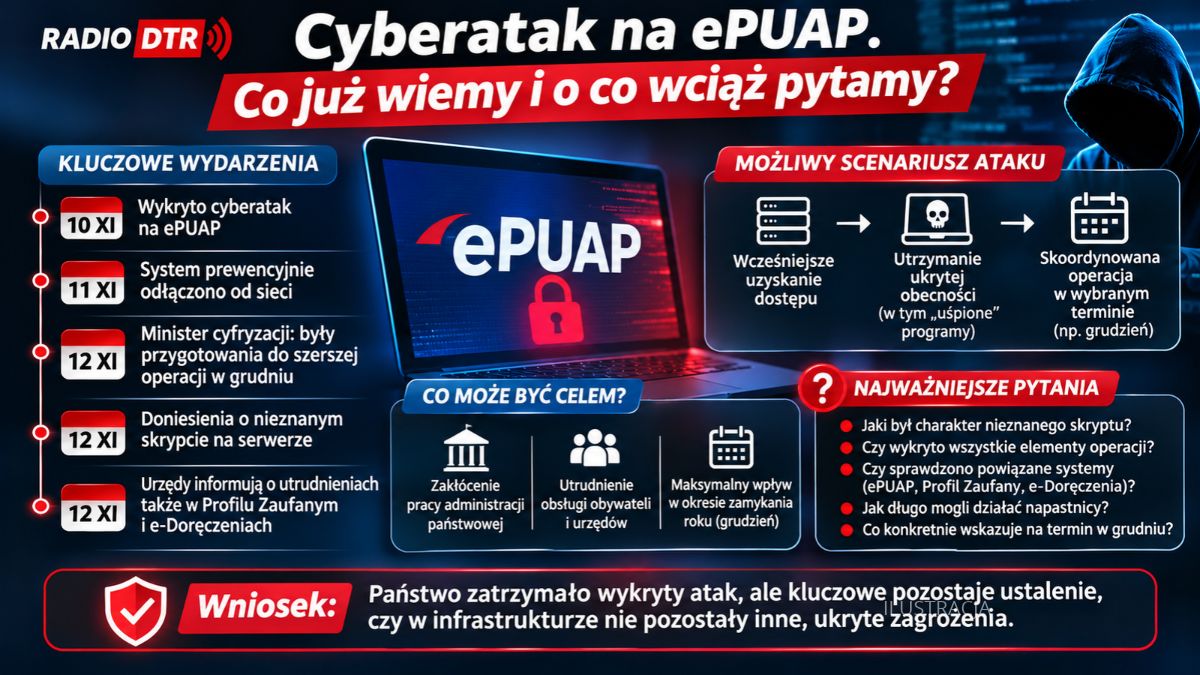
10 listopada 2026 roku minister cyfryzacji Krzysztof Gawkowski poinformował o wykryciu i zatrzymaniu cyberataku na państwową platformę ePUAP. System został prewencyjnie odłączony, a do wyjaśnienia incydentu włączono Agencję Bezpieczeństwa Wewnętrznego.
Początkowo sprawa mogła wyglądać jak kolejna próba nieautoryzowanego dostępu do infrastruktury informatycznej administracji publicznej. Jednak dwa dni później minister przedstawił informacje, które nadały zdarzeniu zupełnie inny wymiar.
Według Gawkowskiego analiza zapisów systemowych wskazuje, że napastnicy przygotowywali znacznie szerszą operację, której celem miało być sparaliżowanie pracy administracji rządowej w grudniu.
Minister określił ten scenariusz jako przygotowywanie swoistej bomby administracyjnej.
Potwierdził również, że atak pochodził z zagranicy, choć nie wskazał sprawców ani państwa odpowiedzialnego za działania.
Jeżeli ustalenia dotyczące grudniowego terminu są prawidłowe, pojawia się zasadnicze pytanie techniczne: w jaki sposób cyberprzestępcy zamierzali doprowadzić do rozległych zakłóceń w funkcjonowaniu administracji i czy przygotowania obejmowały również inne elementy infrastruktury informatycznej?
To pytanie jest szczególnie ważne, ponieważ współczesne operacje cybernetyczne mogą być przygotowywane na długo przed właściwym atakiem.
Uśpione zagrożenie. Program, który nie robi nic, dopóki nie nadejdzie właściwy moment
W potocznym rozumieniu cyberatak oznacza próbę włamania, kradzież danych albo unieruchomienie komputera. Tymczasem w profesjonalnie przygotowanych operacjach naruszenie zabezpieczeń może być dopiero pierwszym etapem.
Napastnicy starają się niekiedy uzyskać dostęp do infrastruktury, a następnie utrzymywać go możliwie długo, unikając wykrycia. Nie muszą od razu usuwać plików, szyfrować danych ani zakłócać pracy systemów.
Ich celem może być przygotowanie środowiska informatycznego do późniejszego działania.
W cyberbezpieczeństwie takie zjawisko określa się między innymi jako pre-positioning, czyli wcześniejsze zajmowanie pozycji w infrastrukturze przeciwnika. Z kolei persistence oznacza utrzymywanie dostępu, który może być wykorzystywany również po zakończeniu pierwszego etapu włamania.
Istnieją także mechanizmy określane mianem bomb logicznych. Są to fragmenty oprogramowania, których szkodliwe działanie może zostać uruchomione po spełnieniu określonego warunku, na przykład w wyznaczonym czasie.
Szczególnie niebezpieczna jest sytuacja, w której złośliwy mechanizm przez dłuższy okres pozostaje nieaktywny.
Dla użytkowników wszystko może wyglądać normalnie. Urzędy pracują, dokumenty są przesyłane, systemy przyjmują korespondencję, a serwery odpowiadają na żądania.
Tymczasem w infrastrukturze może pozostawać nieautoryzowany dostęp, którego rzeczywiste przeznaczenie ujawni się dopiero podczas kolejnego etapu operacji.
Nie oznacza to, że właśnie taki mechanizm wykryto w ePUAP. Publiczne informacje nie potwierdzają obecności uśpionego złośliwego oprogramowania. Jest to jednak znany model zagrożenia, który powinien zostać uwzględniony podczas badania incydentu.
Nieznany skrypt na serwerze. Szczegół, który zmienia perspektywę
12 listopada „Puls Biznesu” poinformował, że według ustaleń dziennikarzy decyzja o odłączeniu ePUAP zapadła po odnalezieniu na serwerze nieznanego skryptu.
To informacja, której znaczenia nie należy bagatelizować.
Skrypt jest programem wykonującym określone czynności. Może być zupełnie nieszkodliwym elementem infrastruktury, narzędziem administratora albo fragmentem oprogramowania służącego do automatyzacji pracy systemu.
Może jednak również stanowić narzędzie wykorzystywane przez napastników.
O jego charakterze nie przesądza sama obecność na serwerze, lecz pochodzenie, funkcje, sposób uruchamiania i posiadane uprawnienia.
Właśnie dlatego informacja o nieznanym skrypcie rodzi kolejne pytania.
Czy został umieszczony w systemie przez osobę nieuprawnioną? Czy mógł wykonywać polecenia? Czy komunikował się z zewnętrzną infrastrukturą? Czy był związany z konkretnym terminem? A przede wszystkim: czy podobne elementy mogły znajdować się również w innych systemach?
Nie znamy odpowiedzi.
Jednak jeśli minister mówi o przygotowaniach do skoordynowanego ataku w grudniu, to zakres analizy powłamaniowej powinien obejmować nie tylko wykryty serwer, ale także możliwe powiązania z pozostałą infrastrukturą.
Do skoordynowanego ataku nie zawsze potrzeba wielu wirusów
Warto wyjaśnić jeszcze jeden istotny mechanizm.
Aby doprowadzić do jednoczesnego zakłócenia wielu usług, napastnicy nie muszą infekować osobno każdego serwera.
Współczesna administracja korzysta z rozbudowanych zależności informatycznych. Poszczególne usługi wykorzystują systemy uwierzytelniania, połączenia sieciowe, usługi integracyjne, mechanizmy wymiany dokumentów i wspólną infrastrukturę techniczną.
Zakłócenie funkcjonowania jednego szczególnie ważnego elementu może spowodować problemy w wielu niezależnych z punktu widzenia obywatela usługach.
Możliwy jest również inny scenariusz: wcześniejsze uzyskanie dostępu do różnych części infrastruktury, a następnie przeprowadzenie działań w zbliżonym czasie.
Takie operacje nie są wyłącznie teorią.
Amerykańska agencja CISA wraz z partnerami z innych państw opisywała działalność grupy Volt Typhoon, której przypisywano wieloletnie utrzymywanie nieautoryzowanego dostępu do wybranych elementów amerykańskiej infrastruktury krytycznej.
W niektórych badanych środowiskach stwierdzano ślady obecności napastników utrzymywanej przez lata. Wykorzystywano przy tym również legalne narzędzia administracyjne, co utrudniało odróżnienie szkodliwej aktywności od zwykłych operacji wykonywanych przez administratorów.
Nie ma publicznie przedstawionych dowodów łączących Volt Typhoon z incydentem dotyczącym ePUAP. Przykład ten pokazuje jednak, że długotrwałe przygotowywanie infrastruktury do przyszłych działań stanowi rzeczywiste zagrożenie, z którym mierzą się służby cyberbezpieczeństwa.
Państwo zatrzymało atak. Ale czy sprawdziło wszystkie drzwi?
Ministerstwo Cyfryzacji zapewnia, że zagrożenie zostało zatrzymane, a infrastruktura Centralnego Ośrodka Informatyki pozostaje bezpieczna.
Nie ma podstaw, aby bez dowodów kwestionować te zapewnienia. Nie oznaczają one jednak, że opinia publiczna otrzymała już pełny obraz zdarzenia.
Szczególnie ważne jest rozróżnienie między zatrzymaniem wykrytego ataku a wykluczeniem wszelkich innych nieautoryzowanych dostępów.
Specjaliści mogą skutecznie przerwać określoną operację, ale ustalenie pełnego zakresu kompromitacji infrastruktury bywa znacznie bardziej czasochłonne.
Wymaga analizy zapisów systemowych, historii zmian, sposobów uzyskiwania dostępu i ewentualnych powiązań między różnymi środowiskami informatycznymi.
Z tego powodu warto wiedzieć, czy po incydencie dotyczącym ePUAP skontrolowano również usługi współpracujące z platformą, a także czy podjęto działania obejmujące inne systemy administracji państwowej.
Istotne jest także to, jak daleko sięga wiedza o planowanym terminie ataku.
Jeżeli grudzień został wskazany na podstawie konkretnych śladów cyfrowych, może to oznaczać, że eksperci odnaleźli informacje świadczące o przygotowaniu operacji rozłożonej w czasie.
Jednak sam termin nie dowodzi automatycznie, że na serwerach pozostawiono uśpione programy.
Możliwe są różne scenariusze. Dlatego konieczne jest wyraźne oddzielenie ustaleń służb od technicznych hipotez.
Pierwszy widoczny skutek: państwowa usługa została wyłączona
W całej sprawie jest jeszcze jeden element, o którym nie należy zapominać.
Nawet jeśli napastnikom nie udało się zrealizować zamierzonego planu, system ePUAP musiał zostać odłączony ze względów bezpieczeństwa.

11 listopada przedstawiciel Ministerstwa Cyfryzacji Marek Gieorgica wyjaśniał, że była to decyzja prewencyjna. Jej celem było upewnienie się, że dalsze funkcjonowanie systemu nie będzie stwarzało zagrożenia.
To zrozumiały mechanizm obronny. Lepiej czasowo odłączyć usługę niż dopuścić do poważniejszej kompromitacji danych lub infrastruktury.
Jednak z perspektywy obywatela rezultat jest prosty: nie może skorzystać z narzędzia, które państwo udostępnia mu do załatwiania spraw urzędowych.
12 listopada Urząd Miejski w Gdańsku informował o utrudnieniach obejmujących ePUAP i Profil Zaufany.
Z kolei Powiatowy Urząd Pracy w Inowrocławiu ostrzegał przed możliwymi trudnościami dotyczącymi ePUAP oraz e-Doręczeń.
Nie są to dowody, że wszystkie wymienione usługi zostały bezpośrednio zaatakowane. Pokazują jednak, że skutki incydentu i towarzyszących mu zakłóceń były odczuwalne poza jednym systemem.
Pojawia się zatem pytanie o odporność całego cyfrowego ekosystemu administracji.
Czy wyłączenie jednej usługi może wpływać na funkcjonowanie innych? Czy istnieją odpowiednio przygotowane rozwiązania zastępcze? Czy obywatel otrzymuje jasną informację, w jaki sposób powinien postępować w przypadku niedostępności państwowej platformy?
To problemy, które w czasie cyberkryzysu przestają być wyłącznie zagadnieniami informatycznymi.
Stają się kwestią organizacji państwa.
Grudzień nie jest przypadkowym miesiącem w funkcjonowaniu administracji
Zapowiedź możliwego ataku w grudniu nabiera dodatkowego znaczenia w kontekście kalendarza pracy instytucji publicznych.
Koniec roku to okres zamykania rozliczeń, realizowania zobowiązań finansowych, przygotowywania dokumentacji budżetowej i wykonywania wielu czynności administracyjnych związanych z terminami ustawowymi.
Dochodzi do tego okres świąteczny, kiedy część pracowników korzysta z urlopów, a organizacja pracy w wielu instytucjach ulega zmianie.
Przerwanie elektronicznej komunikacji w takim czasie mogłoby powodować trudności organizacyjne większe niż podczas zwykłego tygodnia pracy.
Nie wiadomo jednak, czy właśnie te okoliczności wpłynęły na wybór grudnia przez potencjalnych sprawców.
To hipoteza wymagająca potwierdzenia.
Ważniejsze wydaje się ustalenie, czy wskazany przez ministra termin wynikał z odkrycia konkretnego mechanizmu technicznego, rozpoznania działań napastników czy z innych informacji uzyskanych przez służby.
Najgroźniejsza może być infrastruktura, która pozornie działa normalnie
W debacie o cyberbezpieczeństwie najwięcej uwagi przyciągają widowiskowe ataki: zaszyfrowane komputery, wycieki danych, niedostępne strony internetowe i komunikaty o awariach.
Tymczasem niektóre z najpoważniejszych zagrożeń przez długi czas pozostają niewidoczne.
Serwer może działać prawidłowo, a mimo to być wykorzystywany przez nieuprawnioną osobę. Konto administracyjne może funkcjonować bez zauważalnych zakłóceń, choć jego dane dostępowe zostały przejęte. Legalne narzędzie systemowe może wykonywać działania, które z punktu widzenia bezpieczeństwa są szkodliwe.
Dlatego skuteczna obrona nie sprowadza się do wykrywania wirusów.
Obejmuje również rozpoznawanie nietypowych zachowań, kontrolowanie uprawnień, analizę powiązań między systemami i sprawdzanie, czy napastnicy nie uzyskali wcześniej możliwości ponownego wejścia do infrastruktury.
W odniesieniu do ePUAP nie wiemy, czy takie zagrożenia rzeczywiście wystąpiły poza wykrytym incydentem.
Nie można jednak wykluczać ich wyłącznie na podstawie informacji o powstrzymaniu jednego ataku.
Samorządy również powinny zadać sobie pytania
Sprawa ma znaczenie nie tylko dla ministerstw i centralnych instytucji.
Gminy, powiaty oraz podległe im jednostki coraz szerzej korzystają z elektronicznego obiegu dokumentów i usług cyfrowych.
Atak wymierzony w infrastrukturę centralną może więc oddziaływać na lokalną administrację, nawet jeśli jej własne serwery nie zostały zaatakowane.
Dla mieszkańców Trzebnicy i powiatu trzebnickiego najważniejsze jest ustalenie, czy lokalne urzędy odnotowały problemy z przyjmowaniem korespondencji elektronicznej, czy dysponowały procedurami awaryjnymi oraz w jaki sposób informowały obywateli o dostępnych alternatywach.
Powstaje również pytanie o poziom przygotowania samorządów do dłuższej niedostępności centralnych systemów.
Czy urzędy regularnie ćwiczą takie scenariusze? Czy pracownicy wiedzą, jak postępować w przypadku awarii usług cyfrowych? Czy istnieją procedury umożliwiające zachowanie ciągłości obsługi mieszkańców?
Nie chodzi o wskazywanie winnych, zanim poznamy fakty.
Chodzi o sprawdzenie, czy system administracji działa również wtedy, kiedy przestają działać wykorzystywane przez niego narzędzia.
Najważniejsze pytanie pozostaje bez odpowiedzi
Wicepremier Krzysztof Gawkowski przekonuje, że służby udaremniły operację, która w grudniu mogła sparaliżować polską administrację.
To poważna deklaracja.
Jednak jej pełna ocena wymaga odpowiedzi na pytania, których dotychczas publicznie nie wyjaśniono.
Czy napastnicy uzyskali dostęp do państwowej infrastruktury, czy jedynie próbowali przełamać zabezpieczenia? Jak długo trwały przygotowania? Czy nieznany skrypt odnaleziony na serwerze był elementem większego mechanizmu? Czy sprawdzono bezpieczeństwo powiązanych usług? Czy istnieją dowody na wcześniejsze rozmieszczenie narzędzi umożliwiających późniejsze działania?
I wreszcie: czy służby mają wystarczające podstawy, by stwierdzić, że nie pozostały inne elementy tej samej operacji?
Nie należy mylić tych pytań z twierdzeniem, że infrastruktura państwa jest obecnie zainfekowana. Nie mamy dowodów pozwalających na taki wniosek.
Ale równie nieuzasadnione byłoby przyjęcie, że wykrycie i zatrzymanie jednego incydentu zamyka wszystkie kwestie dotyczące bezpieczeństwa systemów.
Cyberwojna nie zawsze zaczyna się od wyłączenia komputerów
Historia ataku na ePUAP pokazuje, jak zmienia się charakter zagrożeń dla współczesnego państwa.
W erze cyfryzacji infrastruktura informatyczna przestaje być jedynie technicznym zapleczem administracji. Staje się jednym z warunków jej codziennego funkcjonowania.
Wystarczy wyobrazić sobie sytuację, w której obywatele nie mogą skutecznie przesyłać dokumentów, urzędnicy tracą dostęp do potrzebnych usług, a instytucje muszą przechodzić na zastępcze procedury komunikacji.
Nie potrzeba wtedy fizycznego zniszczenia budynku urzędu. Wystarczy długotrwałe zakłócenie odpowiednio ważnych systemów.
Właśnie dlatego szczególne znaczenie mają zagrożenia przygotowywane z wyprzedzeniem.
Mogą pozostawać niezauważone do momentu, w którym ich wykrycie i neutralizacja stają się znacznie trudniejsze.
Dziś nie wiemy, czy w przypadku ePUAP mieliśmy do czynienia z takim scenariuszem. Wiemy natomiast, że minister cyfryzacji mówi o planowanej na grudzień operacji, a dziennikarskie ustalenia wskazują na odkrycie nieznanego skryptu w infrastrukturze systemu.
To wystarczający powód, aby domagać się wyjaśnienia rzeczywistego zakresu zdarzenia — bez ujawniania informacji, które mogłyby pomóc potencjalnym napastnikom.
Bo w cyberbezpieczeństwie najważniejsze nie zawsze jest to, co udało się wykryć. Równie istotne pozostaje pytanie, czy w pozostałych częściach infrastruktury nie ukryto zagrożeń, które dopiero czekają na swój moment.
A jeśli grudzień rzeczywiście miał być terminem skoordynowanego ataku, polska administracja powinna wiedzieć nie tylko, które drzwi zostały zaatakowane, ale również czy inne nie pozostały otwarte.